为什么要统一身份,而不只是统一登录
企业的身份通常散落在本地 Active Directory、Microsoft 365、Azure,以及阿里云、腾讯云等平台。员工离职后,IT 可能要逐个系统回收账号;管理员还要维护多套密码、MFA 和角色。问题不只是“登录几次”,而是身份生命周期、认证策略和云上授权彼此脱节。
Microsoft Entra ID 可以作为企业身份控制平面:本地目录继续承担既有域服务,通过同步把用户和组带入 Entra;云应用把 Entra 作为身份提供方(IdP);各云平台再把经过验证的登录映射到本平台 IAM 角色。这样可以集中认证入口和用户生命周期,同时保留每朵云各自的资源授权边界。
需要先厘清:统一身份不等于把所有云的权限集中到 Entra,更不等于账号、权限和数据都自动同步。Entra 管理“是谁、如何认证”,云厂商 IAM 决定“登录后能做什么”。
一、搭建混合身份底座
对于仍使用本地 AD DS 的企业,先确认员工身份的权威来源和属性规则,再选择 Microsoft Entra Connect Sync 或 Microsoft Entra Cloud Sync,将选定的用户、组及必要属性同步到 Entra ID。Cloud Sync 使用部署在本地的轻量代理与云端配置服务协作;它支持多林等场景,具体能力应按微软当前比较表和组织拓扑评估,不要仅凭产品名称替换现有 Connect Sync。
同步前应处理重复 UPN、邮箱和代理地址,明确哪些 OU/组纳入范围,并在小范围试点中验证密码哈希同步、身份匹配、组成员关系和离职禁用流程。同步不是备份,也不应把全部目录对象不加筛选地复制到云端。对本地应用,需另行确认它能否直接使用 Entra 的 SAML/OIDC,或是否需要应用代理、反向代理等连接方案;Entra Application Proxy 属于 P1/P2 能力。
二、用标准协议连接多云
接入云平台时,优先区分两件事:用户身份认证和资源权限授权。常见流程是:
- 在 Entra 中注册或配置企业应用,确定 SAML 2.0 或 OIDC 协议、回调地址、标识符和必要的用户/组属性。
- 在目标云的 IAM 中登记 Entra 元数据或签名证书,建立对 IdP 的信任。
- 在目标云创建最小权限角色,并配置“哪个 Entra 用户或组可以扮演哪个角色”的映射。
- 用测试账号分别验证登录、角色选择、权限范围、会话到期、禁用用户后的访问撤销和审计日志。
SAML 常用于云控制台的企业联合登录;OIDC 更常用于现代应用和 API 登录。无论选哪种协议,都必须校验签名、issuer、audience、有效时间和回调地址,并维护证书轮换。不要把云账号的长期 Access Key 当作 SSO 的替代品,也不要把“能登录控制台”误当成授权正确。
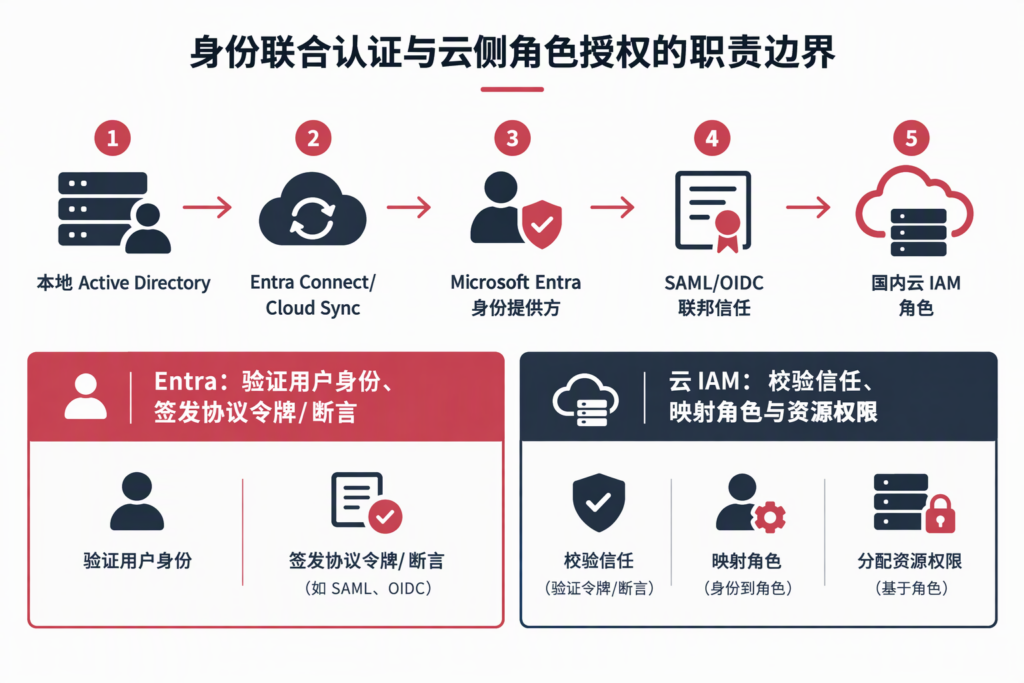
图示为架构关系而非单一实时链路:目录同步用于把本地身份对象带入云目录,用户每次登录时的 SAML/OIDC 联邦认证是另一过程;云侧角色映射也须单独配置。令牌或会话已签发后的权限撤销时效,取决于各云平台的会话与凭证机制。
三、国内主流云平台的对接情况
截至本文核查时,以下厂商官方文档均描述了企业 IdP 联邦或 SSO 接入。它们的功能名称、协议细节和角色模型并不完全相同,不能据此推断所有产品线、区域或账号体系均已支持,也不代表已列入 Entra 应用库的一键集成目录。
| 国内云平台 | 官方资料所示集成方式 | 实施要点 |
|---|---|---|
| 阿里云 | RAM 支持基于 SAML 2.0 的角色 SSO,可让企业 IdP 用户扮演 RAM 角色 | 配置 RAM 身份提供商、信任关系和角色策略;按 RAM 文档设置断言属性 |
| 腾讯云 | CAM 支持 SAML 2.0 联邦,并可创建 IdP 角色与临时访问凭证 | 将 Entra 作为 SAML IdP,角色策略仍在 CAM 中配置 |
| 华为云 | IAM 支持基于 SAML 的用户 SSO/联邦 | 需核对 IAM 版本、账号体系、身份映射规则及断言签名要求 |
| 京东云 | IAM 用户 SSO 提供企业 IdP 的 SAML 元数据配置流程 | 官方说明启用后 IAM 子用户登录行为会变化,先规划回退和应急管理账号 |
| 火山引擎 | IAM 文档列出 SAML 2.0 用户/角色 SSO,也提供 OAuth 2.0 用户 SSO 路径 | 用户 SSO 与角色 SSO 的身份映射和 IdP 数量限制不同,按实际场景选择 |
这张表说明的是“协议层可联邦”,而非厂商对 Entra 每项高级策略、自动开通/回收账号或组同步都提供完整原生支持。尤其当云厂商要求先创建 IAM 用户时,SSO 只统一了认证体验,云上用户对象与离职回收仍要另行治理;角色联合或临时凭证通常更适合减少长期账号和密钥。
四、Entra 免费计划能做什么,限制在哪里
Microsoft Entra ID Free 已足以启动身份统一项目的基础部分。微软将 Free 纳入 Azure、Microsoft 365 等微软云订阅。它提供用户和组管理、基础目录同步能力、基础报告、云用户自助密码更改,以及对 Azure、Microsoft 365 和许多常用 SaaS 应用的单点登录;参见微软的Entra 服务说明。Free 还可使用安全默认值提供基础 MFA;对于一些云服务的自动用户预配也有免费能力。是否已有资格,取决于企业所持订阅和目标功能的具体许可条款。
但“免费”不代表具备完整的企业条件访问和生命周期治理:
- 没有 Conditional Access。 不能基于位置、设备、应用或风险灵活制定按情境控制的访问策略;Conditional Access 通常需要 Entra ID P1。Free 的安全默认值是较统一的保护基线,不等于可自定义的条件策略。
- 基础 MFA 有方法和策略控制方面的局限。 安全默认值能要求 MFA,但可用验证方式和管理员的精细控制不等同于 P1/P2。部署前应确认员工设备和验证方式适配。
- 高级混合身份和自助服务能力有限。 例如本地密码重置写回、应用代理、动态组、组写回等能力需看 P1/P2 或特定套件许可;不是只要同步 AD 就都免费开放。
- 身份风险与特权治理不在 Free 范围内。 风险型条件访问、Identity Protection 和 Privileged Identity Management 等通常属于 P2 或相应高级许可。
- 目录对象有服务配额。 微软当前文档列出 Free 租户默认资源配额为 50,000 个对象;验证域名后标准配额通常为 300,000。新建租户前两天另有临时配额。它是目录服务配额,不应误读为“免费版只能管理 50,000 名员工”;用户、组、应用等目录对象都会计入,且配额规则可能变化。
- 免费不意味着所有相关服务都免费。 云资源本身、第三方应用、外部身份计费和某些高级功能可能另收费。Entra ID Free 与 Entra External ID 的计费模型也不能混为一谈。
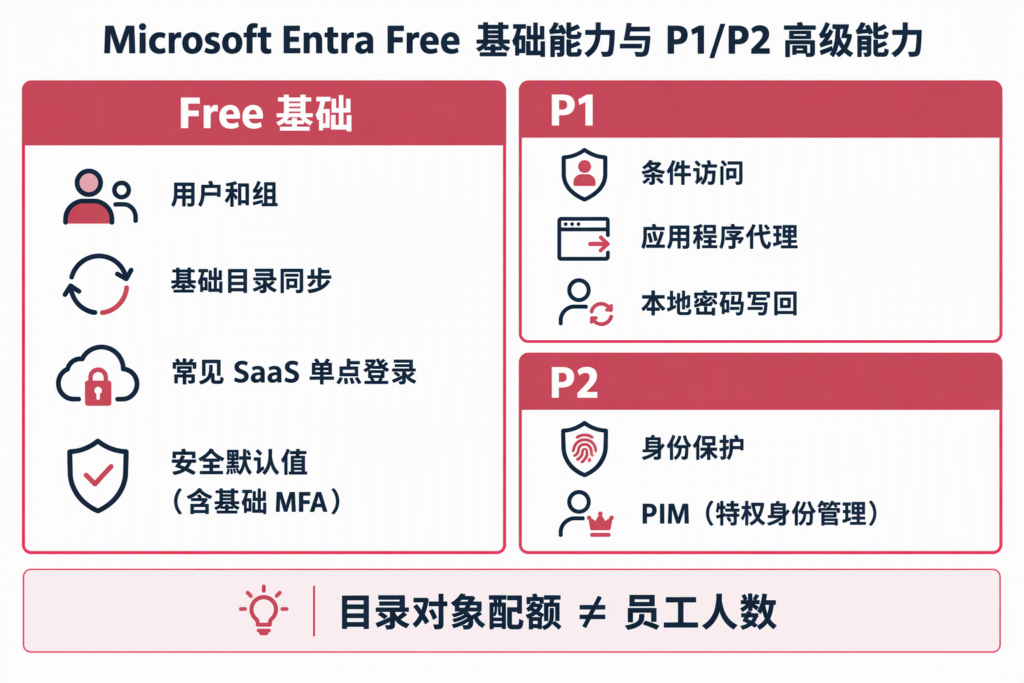
这张图仅作能力层级概览,不能替代适用于具体租户和套餐的许可核对;其中安全默认值提供的是基础 MFA 保护,不等于 P1 的条件访问策略。
因此,可以用 Free 做目录整理、基础同步、SaaS SSO 和安全默认值试点;如果企业需要基于情境的强制策略、对本地应用的安全发布、密码写回、自动化权限治理或风险响应,应先按用户和工作负载盘点现有 Microsoft 365 套餐中是否已经含有 P1/P2,再评估增购,而不是重复购买或假定免费版具备。
五、中国环境需要特别设计的边界
微软在中国由世纪互联运营的 Azure 云与全球 Azure 云是相互隔离的云实例,使用不同门户和认证端点;中国云的 Entra 身份端点为 login.partner.microsoftonline.cn,全球云为 login.microsoftonline.com。应用应使用所属云实例的注册和认证端点,不能把全球云配置原样复制到世纪互联环境。
微软文档说明全球云与世纪互联云之间可以在双方配置相应 Microsoft cloud settings 和跨租户访问策略后建立 B2B 协作;这不表示所有多租户组织、同步或产品功能跨云可用。还要注意 Cloud Sync 在 21Vianet 云可用,但本地身份的 SSPR 写回在该云不可用。涉及数据驻留、网络连通、外部协作、许可证和特定功能时,应逐项核对当前中国云服务清单和租户实际能力。
六、建议的实施顺序
先盘点权威目录、用户生命周期和需要接入的 SaaS/云平台;然后建立一套最小属性与组命名规范,选择一个部门和一个国内云平台做 SAML 角色 SSO 试点。验证身份同步、离职禁用、角色最小权限、管理员应急访问和审计后,再逐个平台扩大范围。对能用 OIDC 的新应用优先采用标准身份协议;对云控制台按照厂商 IAM 的 SAML/角色联合要求配置。最后再决定是否需要 P1/P2 的条件访问、风险保护及身份治理能力。
真正的“统一身份”不是把所有权限塞进一个目录,而是让身份来源清楚、登录策略一致、授权仍由资源系统负责,并能在人员变化时及时收回访问。DELine 可协助企业评估本地 AD 与 Entra 的混合身份路径、规划国内云平台的 SAML/OIDC 联邦、梳理角色最小权限与应急访问,并验证许可证与中国云环境的实际边界。欢迎通过 DELine 联系我们 讨论适合现有架构的实施方案。
参考资料
- Microsoft Entra licensing
- Microsoft Entra service description
- Microsoft Entra service limits and restrictions
- What is Microsoft Entra Cloud Sync?
- Microsoft Entra authentication and national clouds
- Microsoft Entra B2B in government and national clouds
- Alibaba Cloud: Overview of role-based SAML SSO
- Tencent Cloud: Accessing Tencent Cloud Console as SAML 2.0 Federated Users
- Huawei Cloud: Overview of IAM User SSO via SAML
- JD Cloud: Configure SAML on the SP side for user SSO
- Volcengine: Role SSO overview