微软警告针对云存储的攻击:Microsoft 365 安全防护不能只盯着登录页面
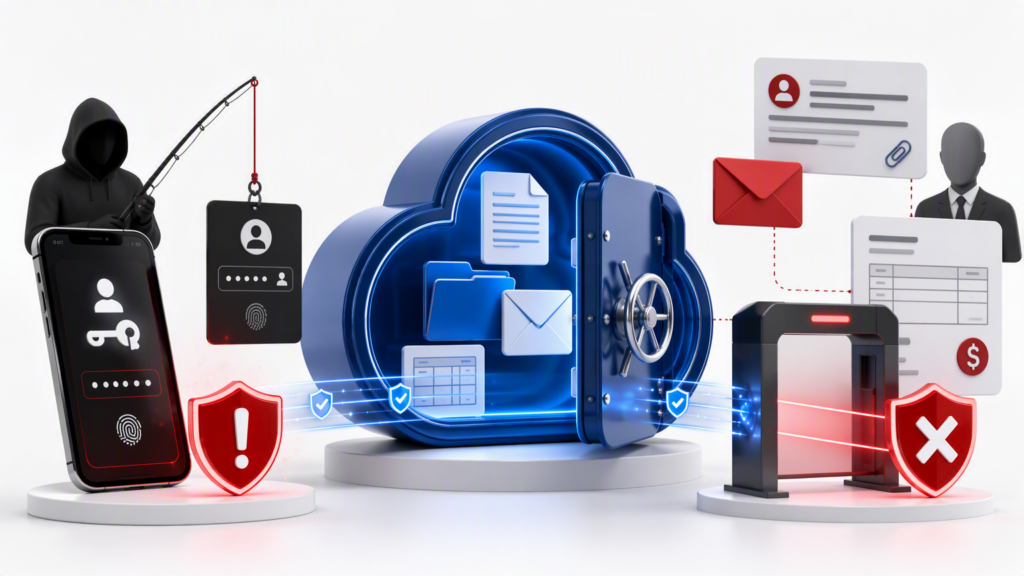
微软近期披露的两类攻击活动,说明企业 Microsoft 365 环境面对的风险已经从“账号能不能登录”扩展到“攻击者登录后能拿走什么、能推动什么业务操作”。
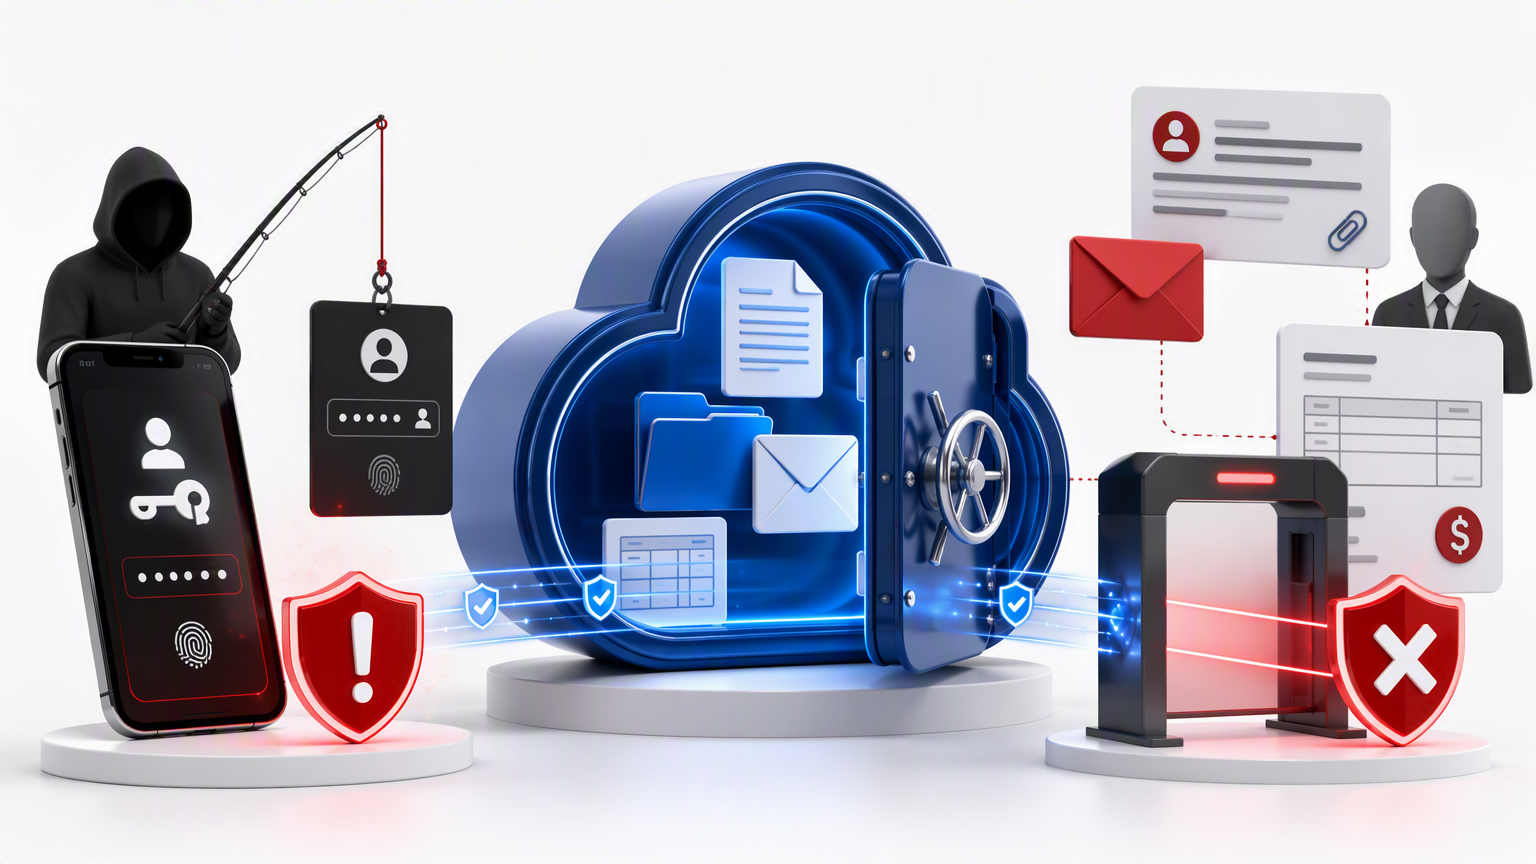
第一类攻击通过电话或消息诱导用户更新 Passkey、多因素认证(MFA)或单点登录(SSO)配置。受害者随后被带到伪造的 Microsoft 登录页面,攻击者利用中间人攻击窃取凭据和会话令牌;另一条路径则滥用 Microsoft 设备代码登录流程,让用户在真实的 Microsoft 页面中输入攻击者提供的设备代码。
账号一旦被控制,攻击者可能注册新的认证方法,建立持续访问能力,再通过 Microsoft Graph 枚举用户、组、权限和可访问资源,批量读取 SharePoint Online、OneDrive for Business 以及 Exchange Online 中的数据。微软观察到,部分数据收集活动通过程序化方式进行,并且刻意控制读取速度,让行为看起来更像正常员工在工作。
云账号失陷后,真正的目标可能是数据和权限
这类攻击的危险不在于一次登录失败,而在于攻击者把身份当成进入企业云环境的控制入口。
攻击者可能先完成以下动作:
- 注册新的 MFA 认证设备,保持长期访问;
- 通过 Microsoft Graph 了解组织用户、群组和权限关系;
- 查找高价值文件、邮件、共享站点和业务资料;
- 分批读取云端文件和邮件,降低异常流量的可见度;
- 将窃取的数据用于勒索、进一步身份攻击或商业欺诈。
因此,单纯启用 MFA 并不等于身份安全已经完成。企业还需要关注 MFA 方法变更、异常设备代码登录、程序化 Graph 调用,以及登录事件和数据访问事件之间的时间关系。
AI 正在降低虚假付款诈骗的门槛
微软同时披露了一类面向企业员工的邮件诈骗。攻击者冒充 CEO、总裁或 CFO,伪造与合法供应商之间的邮件往来和发票,要求员工处理接近 50,000 美元的自动清算所(ACH)付款。
微软在一次活动中观察到超过一百万封相关邮件,其中大多数目标位于美国。攻击者没有必要入侵企业高管账号或供应商系统,而是利用伪造的显示名称、回复地址、签名、邮件链和供应商仿冒域名,制造“这笔付款已经被管理层和供应商确认”的假象。
部分邮件还显示出生成式 AI 辅助生成的痕迹,包括模板化的叙事结构、虚构的详细发票和不自然的 HTML 注释。对企业来说,邮件读起来是否像 CEO 已经不再是可靠判断标准。付款流程必须建立独立核验,而不是依赖邮件上下文。
IT 管理者应立即检查什么
1. 收紧身份验证入口
优先使用抗钓鱼认证方式,例如 FIDO2 Passkey 或 Windows Hello for Business。对不需要使用设备代码登录的场景,应考虑限制或关闭相关流程。
2. 限制云资源的访问条件
通过 Conditional Access 将 Exchange、SharePoint 和 Microsoft Graph 等高权限访问限制在受管理设备上,并结合登录风险、用户风险和地理位置设置访问策略。
3. 监控认证方法和权限变化
重点检查异常登录后短时间内新增的认证器、Passkey 或 MFA 设备。对用户、群组、应用权限和邮箱规则的异常变化进行关联分析。
4. 把付款核验移出邮件线程
任何临时付款、供应商账户变更或高金额发票,都应通过已知电话、企业通讯录或内部审批系统进行二次确认。不要使用邮件中提供的联系方式完成核验。
5. 关注程序化数据访问
如果 Microsoft Graph、SharePoint 或 OneDrive 出现集中式、高频率、非人工客户端的数据读取,应与身份认证日志和权限变化记录进行关联。异常不一定来自单个请求,连续行为序列往往更有价值。
6. 预先准备账号失陷处置流程
发生疑似入侵后,应及时撤销活动会话和刷新令牌,重置凭据,删除攻击者注册的认证方法,并检查邮箱规则、应用授权和共享权限。Microsoft 365 管理团队、IT 运维和财务审批人员需要提前明确各自的处置责任。
Microsoft 365 安全防护需要从配置走向治理
这两类攻击说明,企业不能把 Microsoft 365 安全防护理解为“购买安全产品”或“打开 MFA”这两个动作。身份、设备、云端数据、邮件和付款流程之间存在连续的攻击链,任何一个环节缺乏验证,都可能让攻击者把一次社交工程事件扩大为数据泄露或资金损失。
DELine 可围绕 Microsoft 365 身份安全、Conditional Access、抗钓鱼 MFA、邮件安全、云端数据访问审计和事件响应流程,帮助企业梳理现有配置与实际业务流程之间的缺口,建立适合自身组织规模和合规要求的安全防护方案。详情可访问 https://www.de-line.net/contact-us/。
来源:SC Media 对微软相关安全通告的报道。原文:https://www.scworld.com/news/microsoft-warns-of-cloud-storage-attacks-financial-fraud-scams-targeting-customers