AI视频/AI语音诈骗防护:别再把“看见和听见”当成身份凭证
接到熟悉的声音,看到熟悉的面孔,是否就能确认对方是本人?在企业付款、账号开通、密码重置和紧急授权等场景中,这个判断正在变得不可靠。生成式人工智能可以合成或改造语音、图像和视频;攻击者还可能把伪造内容注入远程验证流程。风险因此不只是“网上出现假视频”,而是企业用来判断身份、批准操作的控制措施可能被绕过。
美国财政部金融犯罪执法网络 FinCEN 在 2024 年 11 月发布的警示指出,金融机构提交的可疑活动报告中,疑似涉及深度伪造的情况有所增加;相关手法尤其包括利用生成式 AI 制作虚假身份材料,以规避客户身份识别与验证。MITRE ATLAS 也将利用深度伪造欺骗下游 AI 模型列为对抗技术,并指出这类方式可能被用于攻击依赖 AI 生物识别的系统。这些资料说明,AI语音诈骗与AI视频诈骗不能只交给员工“多留意细节”,而应纳入身份验证和交易授权的控制设计。
风险的核心:验证系统可能验证了错误的东西
传统语音或视频核验常把“实时回应”当作真人在场的证据。过去的防护重点是阻止攻击者播放一段预先录好的声音或视频;但合成技术和数字媒体注入改变了威胁模型:伪造内容可以回应当次提示,也可能通过虚拟摄像头等方式进入采集链路。即使后端比较了面部或声纹特征,如果输入本身不是由可信传感器直接采集,单次生物特征匹配也不能独立证明现场真人身份。
这不代表所有语音识别、活体检测都已失效,也不代表每通视频都应视为伪造。正确的结论是:检测信号具有局限,不能再让一个容易受合成或注入影响的渠道,独自决定高风险操作。深度伪造检测器也不是万能答案;它本身可能出现误报和漏报,且需要持续评估,不能代替授权流程。
哪些业务流程要优先排查
先从“冒充成功后会造成什么损失”排序,而不是先采购一个 AI 检测产品。优先审查以下流程:
- 资金与付款:供应商银行账户变更、紧急汇款、付款放行是否能仅凭电话或视频批准?
- 账号与身份:新账户开通、远程客户身份核验、管理员账号恢复是否依赖单一视频或声纹判断?
- 高权限操作:紧急提权、关闭安全控制、批准敏感数据导出是否有独立复核?
- 员工服务台:重置密码、修改 MFA 设备、更新恢复邮箱时,是否把来电号码、姓名或熟悉的声音当作充分凭证?
FinCEN 的警示聚焦金融机构及相关欺诈风险,不能直接当作所有行业的事件统计;但它揭示的控制缺口具有普遍参考意义:冒充者利用的往往不是某一种媒体,而是组织把“身份线索”误当作“授权证据”。
建立不依赖单一声音或画面的授权链
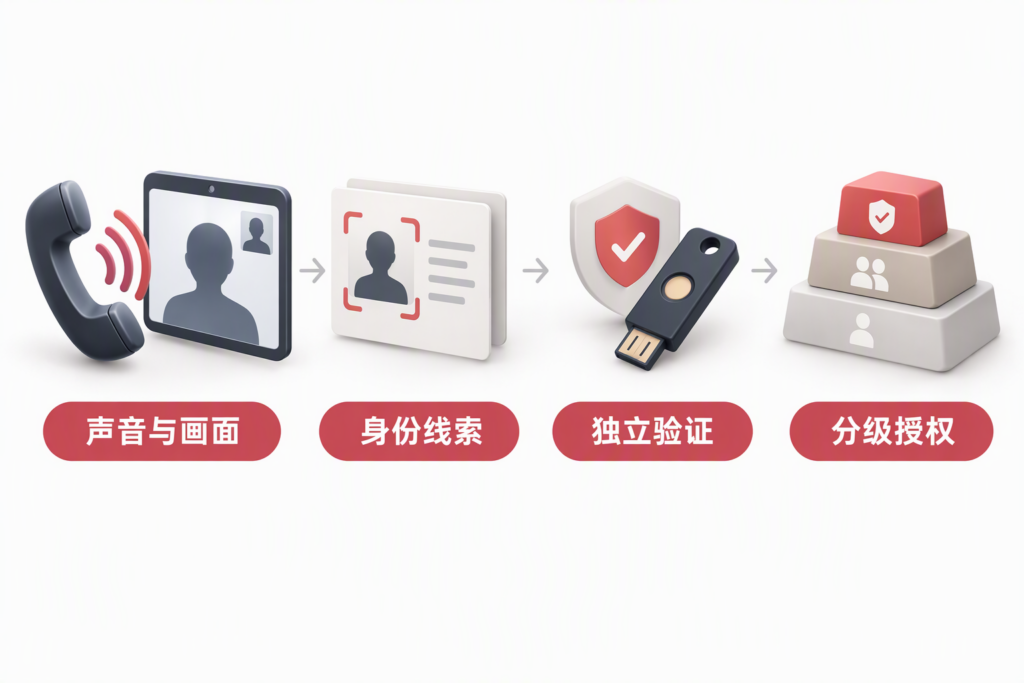
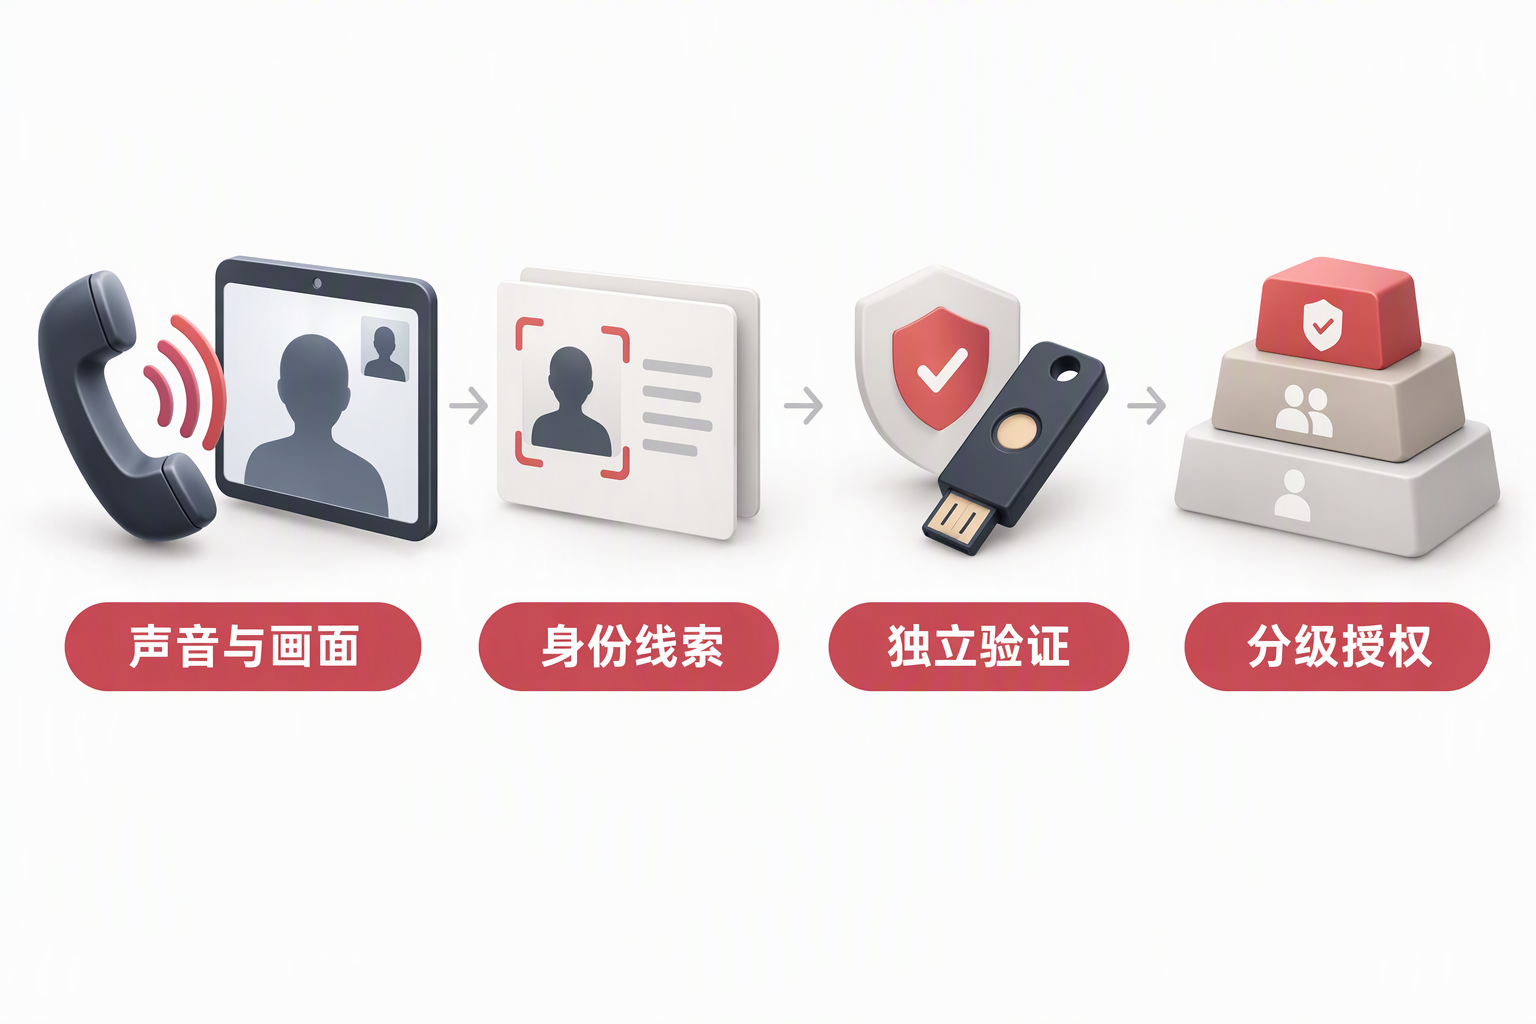
第一,把身份确认与操作授权分开。来电者说出了姓名、部门、项目细节,或能在视频中呈现熟悉面孔,都只能作为线索。付款、改账户、重置凭据等动作,应另行验证操作者是否拥有相应权限,并检查请求是否符合既定流程。
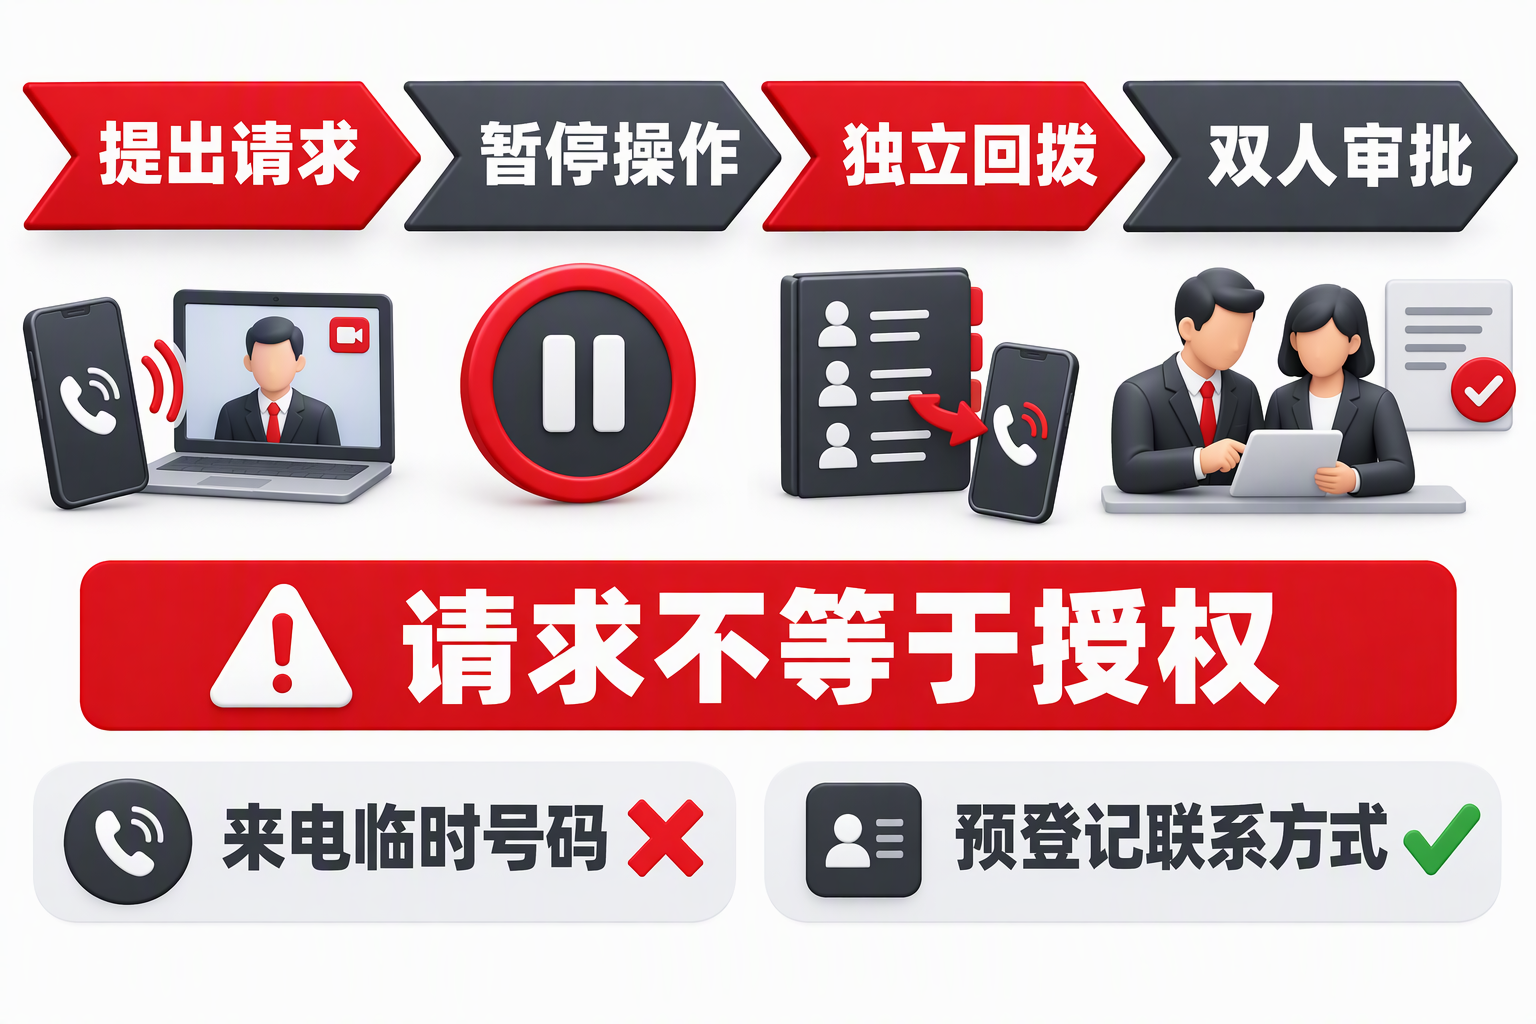
第二,高风险操作使用独立的第二通道。回拨应拨打企业目录、合同或既有供应商档案中预先登记的号码,而不是来电者提供的新号码;也可以通过已注册的企业应用、设备绑定凭证或硬件安全密钥确认。关键在于第二通道不能由同一个可疑会话临时提供或控制。短信验证码并非在所有情况下都足够安全,应按威胁模型选择更强的因素。
第三,设定延迟、复核与双人授权。大额付款、收款账户变更和紧急安全例外可设置冷静期、第二名授权人或不同部门复核。紧急场景可以加速处理,但不能取消验证:明确谁能批准、用什么独立渠道确认、事后保留哪些记录。
远程身份核验还要保护采集链路
NIST《数字身份指南》SP 800-63A-4 对远程身份核验提出了具体要求与建议,包括提高对真实采集传感器的信心、分析媒体篡改迹象、使用受保护的通信渠道,以及评估伪造媒体。对于远程人工核验,指南还要求培训核验人员识别操纵迹象,并在采集过程中引入随机的人机交互提示。适用对象和规范强度须结合组织角色与合规义务判断,企业不应把其中某一条误读成对所有企业普遍适用的法律要求。
实践上,企业可以逐层检查:设备是否允许未经授权的虚拟摄像头或模拟器介入;身份材料和视频是否经过防篡改传输;活体检测能否覆盖数字注入,而不只是静态照片;检测器是否用真实与伪造样本做过测试,误报、漏报及适用边界是否有记录;人工复核是否有明确的升级、拒绝和申诉路径。检测系统应作为风险信号之一,而非自动定罪工具。
员工培训要练流程,不是练“找破绽”
要求员工凭肉眼找出口型不同步、画面闪烁或声音异常,容易给人一种“看出来就安全”的错觉。画面和声音质量持续提升,异常也可能来自网络延迟或设备问题。更可靠的培训是让员工知道:紧急、保密、绕过流程的要求本身就是风险信号;遇到改变收款账户、索取凭据或要求关闭控制的请求,必须停止当前会话,通过目录中已知的联系方式重新确认,并报告可疑活动。
组织还应提供不惩罚的上报和复核机制,避免员工因为担心耽误业务而私自放行。演练可覆盖电话、视频会议、邮件和即时消息组合的场景;评估重点是团队是否按流程完成独立验证、升级与留痕,而不是是否识别出某一个 AI 生成瑕疵。
从一次检查转为持续治理
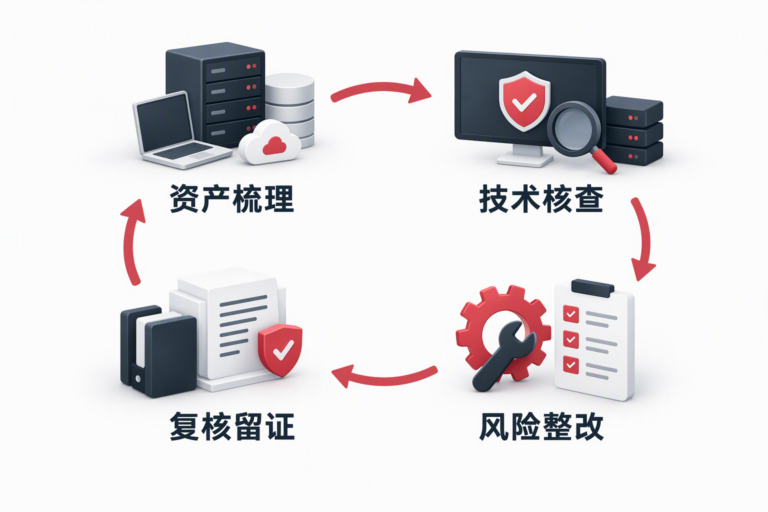
建议安全、财务、人力资源、客服和 IT 联合盘点依赖语音或视频的关键流程,标记单点授权、可临时变更的联系方式、账号恢复和例外放行路径。随后按损失影响和暴露程度分级,先整改资金转移、管理员恢复、身份开户等高风险场景,并通过桌面演练或受控测试验证新流程是否可执行。
每次验证应留下足以审计的记录:请求内容、使用的独立验证渠道、授权人、风险处置结果及例外理由。定期回顾误报、漏报、用户体验和绕过流程的情况,更新控制与培训。若使用生物特征或视频留存,还要同步评估隐私、访问权限、保留期限与删除规则。
AI视频/AI语音诈骗防护的目标,不是证明每一段声音或画面是真是假,而是让关键业务在无法完全信任感官线索时,仍然有可靠、独立、可复核的身份与授权机制。对企业而言,最重要的调整是把“熟悉的声音或面孔”从最终凭证降为风险信号,并让高风险操作由独立身份因素、权限校验和分级审批共同支撑。
参考资料
- SC Media:Deepfakes are becoming a security control problem, not just a media problem
- FinCEN:FinCEN Issues Alert on Fraud Schemes Involving Deepfake Media Targeting Financial Institutions(2024-11-13)
- NIST:SP 800-63A-4,Identity Proofing Requirements
- MITRE ATLAS:AML.T0015 — Evade AI Model
与 DELine 一起完善企业身份验证与安全控制
DELine 可协助企业梳理高风险身份核验与授权流程,评估终端、身份与访问控制、网络安全及审计治理之间的衔接,并制定可落地的验证与演练方案。欢迎访问 DELine 官网 或通过联系我们讨论企业安全需求。