Cisco Secure Email Gateway 漏洞遭在野利用:企业应先核查,再修补与追溯
Cisco 于 2026 年 10 月 14 日确认,Cisco Secure Email Gateway(SEG)中的高危漏洞 CVE-2026-76519 已遭到在野利用。该漏洞 CVSS 3.1 评分为 9.8,问题位于 Advanced Malware Protection(AMP)处理邮件附件的路径中。攻击者无需身份验证,只需向受影响网关投递特制附件,就可能写入操作系统文件,并进一步以 root 权限执行命令。
这并不意味着所有 Cisco 邮件网关都必然受影响,也不意味着升级补丁就能证明设备此前没有被入侵。管理员需要先核对功能开关、扫描组件版本与 AsyncOS 版本;若设备可能已遭利用,还应从网关之外的网络与防火墙日志调查,并按事件响应流程保全证据。
风险重点:邮件入口本身可能成为高权限落点
邮件安全网关位于企业邮件流转和附件检查的关键位置。若攻击者控制了该设备,潜在影响不止于单台服务器:攻击者可能在邮件处理链路中观察或干预信息,并尝试借助设备信任关系向其他系统扩展。上述是基于设备职责与 root 权限的风险分析,并非 Cisco 对每个受影响环境都确认发生了这些后果。
Cisco 将该问题归类为 CWE-23 相对路径遍历。需要同时满足下列条件才构成公告所列的受影响配置:
- 设备为运行受影响 AsyncOS 版本的物理或虚拟 Cisco Secure Email Gateway;
- AMP 的 File Reputation 服务已启用,并分配给某个邮件策略;
- Content Scanner Tools 版本早于 25.3.0.5525。
Cisco 确认 Secure Email and Web Manager 与 Secure Web Appliance 不受此漏洞影响。使用 Cisco Secure Email Cloud Gateway 的客户无需自行处理该漏洞,Cisco 表示其云端基础设施已通过标准升级流程部署修复版本的 Content Scanner Tools。
先核对配置与版本,不要只按 CVE 编号检索
管理员可在管理界面进入 Mail Policies > Incoming Mail Policies > Advanced Malware Protection 或 Mail Policies > Outgoing Mail Policies > Advanced Malware Protection,检查相应邮件策略中的 Enable File Reputation 是否勾选。随后在命令行运行 contentscannerstatus,核实 Content Scanner Tools 版本是否达到 25.3.0.5525。
Cisco 公告列出的修复版本如下:
| AsyncOS 分支 | Cisco 公告给出的处理方式 |
|---|---|
| 15.5 | 升级至 15.5.5-014 |
| 16.0 | 迁移到已修复版本 |
| 16.5 | 升级至 16.5.0-780 |
对于有许可且仍受支持的 AsyncOS 版本,Content Scanner Tools 25.3.0.5525 或更高版本也包含修复。更新该组件无需升级整个软件,也无需重启设备;若关闭了自动更新,可按 Cisco 公告使用 contentscannerupdate 发起更新,再运行 contentscannerstatus 验证版本。Cisco 明确表示不存在能够解决此漏洞的临时规避措施;不能把仅有边界防护或暂时关闭某项流程当作修复完成。
修补之外,还要判断是否已经发生入侵
Cisco 建议在设备上运行以下命令,检查系统安全日志中的入侵指标:
grep "System Security" system_logs若设备属于集群,应逐台检查集群成员。Cisco 公告区分了发现疑似入侵指标、扫描未完成以及未发现指标等不同结果;前两种情况应依公告联系 Cisco Technical Assistance Center(TAC)并继续调查。
但“未发现指标”不能单独作为设备安全的证明。攻击者若已取得 root 权限,可能删除或隐藏设备本地的活动痕迹。应将设备检查结果与独立留存的防火墙、网络、身份认证和邮件遥测交叉比对,重点关注设备发起的异常外传、与恶意地址之间的下载,以及不符合日常基线的管理或集群通信。组织应确认日志在网关之外留存,且网关管理员或设备本身无法修改这些副本。
如果有迹象表明物理设备可能遭到利用,应依 Cisco 建议联系 TAC。对疑似受影响的虚拟设备,Cisco 要求先依组织事件响应制度保全取证信息;在完成证据保全前,不要贸然升级或重建,因为操作可能破坏取证数据和日志。之后应根据 Cisco 指引部署已修复版本的新虚拟机、从可信来源重建配置,并更新设备上的凭据和加密材料。具体处置应结合证据、业务连续性要求及厂商支持意见制定。
给企业安全与 IT 团队的处置顺序
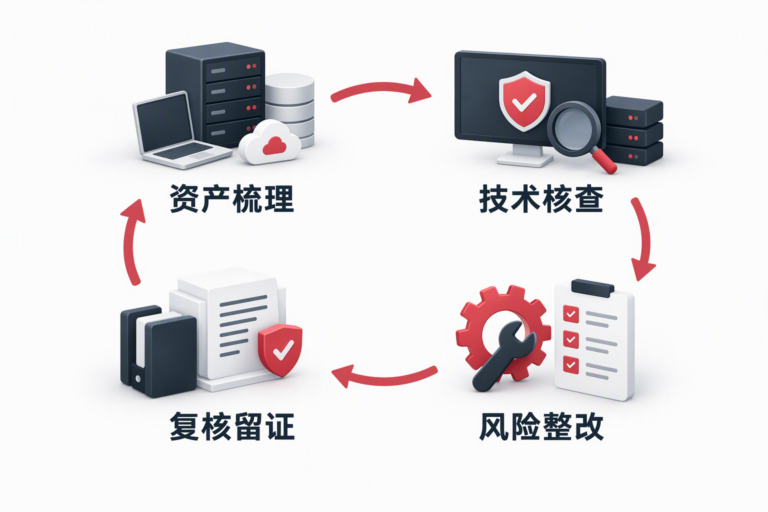
- 确定资产范围:盘点物理与虚拟 SEG、AsyncOS 分支、File Reputation 策略状态和 Content Scanner Tools 版本,记录每台设备及集群成员的核查结果。
- 尽快部署修复:在变更窗口与兼容性评估允许的前提下,按 Cisco 公告升级到对应修复版本,或更新受支持版本上的 Content Scanner Tools;不要把公告编号或旧工单标签当成唯一查找条件。
- 同步开展调查:保存设备本地日志,并检查设备之外的防火墙、网络、身份认证和邮件日志;对异常活动保留时间线与证据。
- 按证据恢复信任:若怀疑或确认设备被控制,先保全证据,再按厂商与组织流程重建或恢复,并轮换相关凭据、密钥和集群信任材料。
- 关闭管理盲区:复盘补丁清单、CVE 变更与设备组件更新的关联,确保安全团队能从资产清单一路追踪到补丁状态、日志留存和事件处置结果。
这起事件提示企业:漏洞管理不能只看单个 CVE 是否出现在扫描结果中。修复可能先以软件版本或组件更新形式交付,后续才补充漏洞编号或确认在野利用。对邮件网关等高信任基础设施,资产配置核查、快速修补、独立日志留存和事件响应必须形成闭环;补丁降低后续暴露风险,不能自动消除已存在的入侵。
来源
- Cisco, Cisco Secure Email Gateway Arbitrary File Write Vulnerability(CVE-2026-76519),2026-10-14。
- NIST National Vulnerability Database, CVE-2026-76519。NVD 页面显示该漏洞已列入 CISA Known Exploited Vulnerabilities(KEV)目录;目录日期为 2026-10-14。
- SC Media, Cisco warns critical Secure Email Gateway bug exploited in the wild,2026-10-15。本文对事件事实以 Cisco 公告与 NVD 为准,对风险与处置建议作独立组织和改写。
与 DELine 一起提升企业邮件安全韧性
DELine 可协助企业梳理邮件安全网关与关键基础设施的资产、补丁和日志治理,评估安全事件响应与恢复流程,并结合现有 IT 环境规划持续运维支持。欢迎访问 DELine 官网 或通过联系我们讨论企业安全与 IT 服务需求。