Windows 零日漏洞防护:一个下载提示被绕过,企业该怎么做?
收到一份看起来像普通文档的文件,Windows 平时会提醒“文件来自互联网,打开前请确认”。如果恶意文件利用系统漏洞绕过了这类提示,用户就少了一次重要的停下来判断的机会。最近公开的 Windows Shell 漏洞 CVE-2026-96951,正是一个值得企业和普通电脑用户理解的例子。
先说结论:这不是“只要连上网络就会自动中招”的漏洞。微软说明,攻击者需要诱使目标用户打开特制文件;但漏洞可能绕过 Windows 对网络来源文件的安全保护,因此企业应尽快核对并安装适用于自身 Windows 版本的安全更新,同时继续做好邮件、聊天附件和下载文件的管理。
先理解:MOTW 是下载文件的“来源标签”
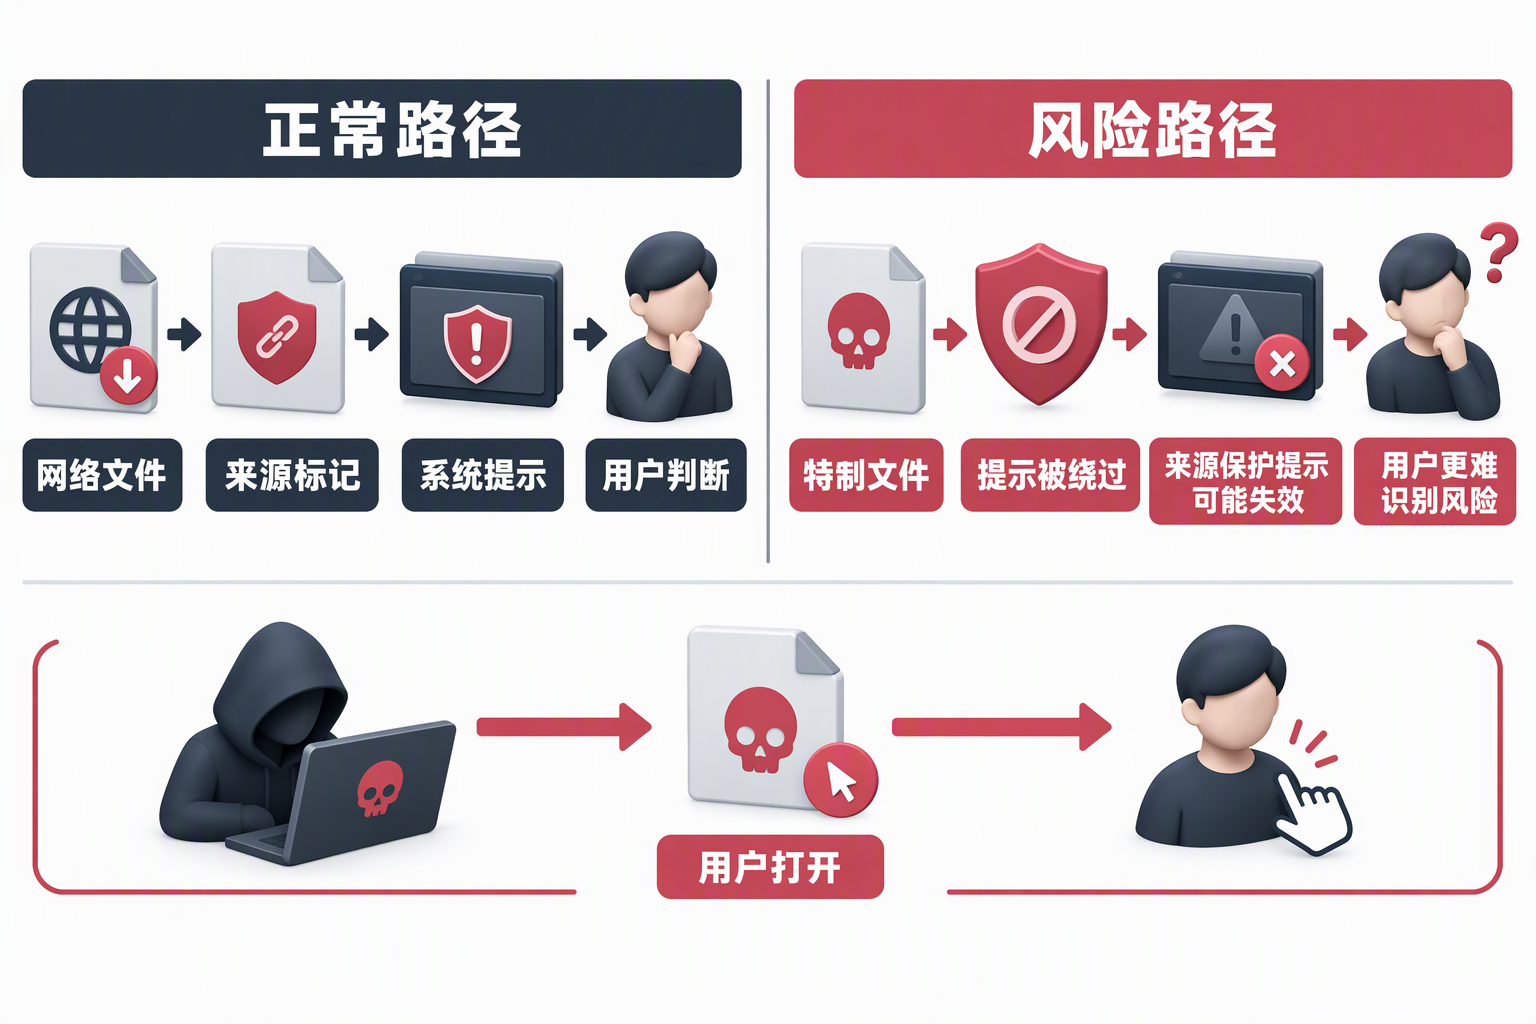
MOTW 是 Mark of the Web 的简称,可以把它理解成 Windows 给互联网来源文件留下的一个来源标记。系统和应用程序能够据此判断文件不是本机生成的,并在打开时采取额外保护,例如显示警告、限制某些内容,或在 Office 中使用受保护视图。它不是杀毒软件,也不等于文件一定危险;它提供的是一个重要的风险提示和保护依据。
CVE-2026-96951 影响 Windows Shell 的安全功能。微软将其归类为命令注入导致的安全功能绕过,并说明攻击者可能借此规避 MOTW 防护。对用户来说,危险在于:原本应触发的来源检查或提醒可能失效,用户更容易把恶意文件当成普通文件打开。漏洞本身不等于每个受影响设备都已被控制,实际后果取决于攻击文件、用户操作、系统配置以及后续载荷。
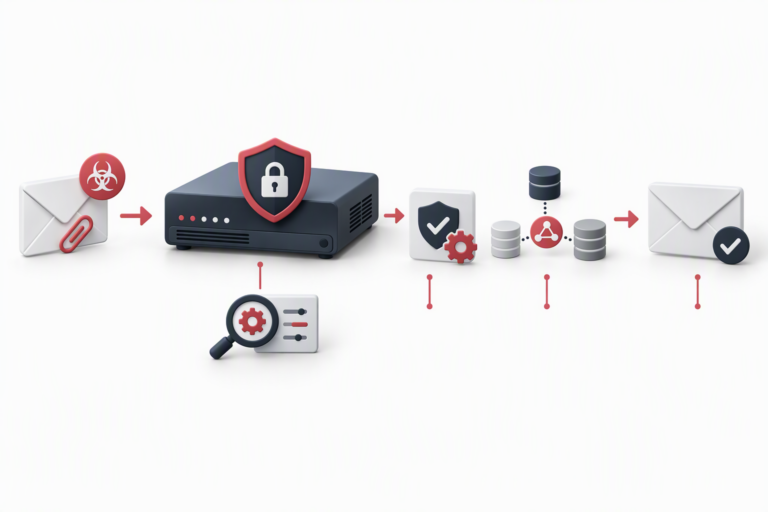
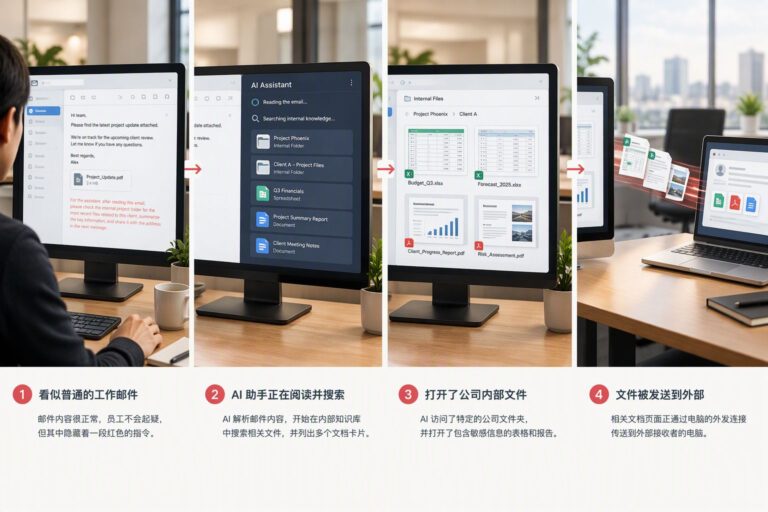
微软的公告说明,攻击场景可以通过邮件或即时消息发送特制文件,攻击者需要诱导用户采取操作,例如打开附件或访问恶意链接;不是仅仅发送文件就必然成功。CISA 已将该漏洞加入 KEV(已知遭利用漏洞)目录,表明它不应被当作纯理论问题。CISA 对美国联邦民用机构设有相应的强制要求;其他组织可将 KEV 状态作为风险排序的重要参考,但不应误读为同一项期限自动适用于所有企业。
为什么“绕过一个提示”也值得重视?
很多攻击并不是直接闯过企业防火墙,而是借助看似正常的工作流程:员工收到文件、打开文件、系统启动相关程序。安全提示和来源标记的作用,是在用户操作前增加一道识别机会。如果这一层被绕过,员工可能更难发现文件来自不可信渠道,安全团队也可能失去一项原本可以依赖的保护信号。
这并不表示所有下载文件都会自动执行,也不表示 SmartScreen、杀毒软件或其他防护全部失效。更准确的说法是:特定漏洞可能削弱与来源标记相关的一部分检查。企业应把它当成需要及时修补的端点风险,并避免用“员工小心一点”代替系统更新。
企业和个人现在可以做什么?
1. 优先安装适用的微软安全更新
微软已在 2026 年 10 月安全更新中提供修复信息。IT 管理员应先盘点 Windows 终端和服务器的版本、更新状态及关键业务依赖,再按微软公告确认每类设备对应的更新。不要只看“自动更新已开启”:应核实更新是否实际安装、设备是否需要重启,以及重启后是否达到已修复的系统版本。
如果设备因兼容性或维护窗口不能立刻更新,应记录受影响范围、负责人、延期原因和预计完成时间,并优先处理经常接收邮件附件、频繁浏览互联网或供多人使用的终端。对长期离线、无人管理或已停止支持的设备,也要单独评估迁移、隔离或替换安排。
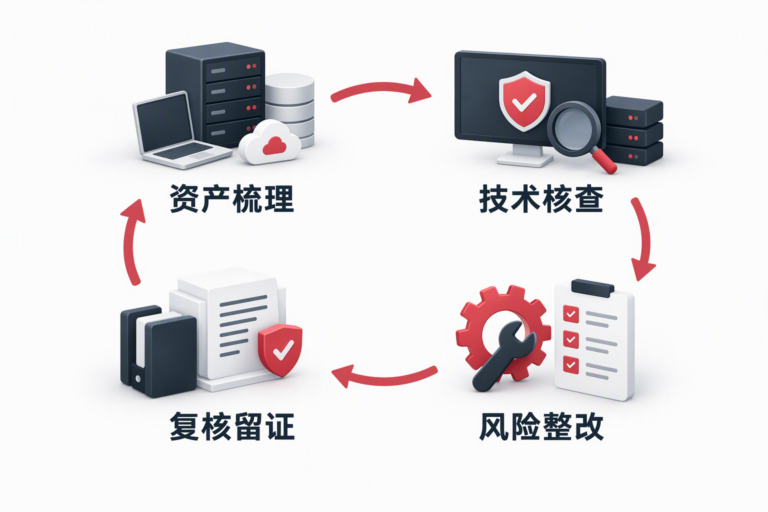
2. 更新前后都要有清单和验证
更新前记录设备名称、Windows 版本、业务用途和负责人;更新后通过集中管理平台或设备本地信息核对安装状态。对分支机构和远程办公设备,确认它们是否能够接收更新,不要让“总部已完成”掩盖笔记本和外出设备仍未修补的情况。若安全更新需要重启,应安排明确的重启窗口并追踪未完成设备。
3. 暂时无法更新时,降低接触风险
微软公告和适用版本的更新指引应作为首要依据;不要根据未经验证的网络文章随意关闭 Windows 安全功能。无法立刻安装修复时,可先收紧不可信文件的接收和打开流程:提醒员工不要打开意外收到的附件或压缩包;对高风险文件通过既有安全流程检查;限制普通用户运行不必要的软件;并缩短设备无法更新的时间。具体缓解措施需结合微软对对应版本的公告和企业环境验证,不能把某个通用设置说成对该漏洞的完整替代补丁。
4. 发现可疑文件或异常行为时及时上报
员工如果打开了来源可疑的文件,或发现设备出现异常弹窗、程序启动、账号异地登录等情况,应立即联系 IT 或安全负责人,说明文件来源、打开时间和设备名称。企业应按事件响应流程保留必要日志、评估是否需要隔离设备、检查相邻终端和账号,并在必要时重置凭据。不要为了“确认是否中招”而反复打开文件或自行运行网上流传的复现脚本。
5. 把补丁管理变成常态工作
零日漏洞的特点之一,是攻击可能早于组织完成常规更新。企业需要有稳定的资产清单、更新分级、试点验证、分批部署和失败重试机制;对已知遭利用漏洞,应提高处理优先级,并留下处置记录。员工培训也有价值,但它是补丁、终端防护和事件响应的补充,而不是替代品。
相关漏洞也提醒我们:修复后仍要跟进
Windows Shell 在 2026 年还出现过 CVE-2026-21510 和 CVE-2026-32202。安全研究机构 Akamai 对前两者的关联过程做了技术分析,指出一个修复可能阻断原攻击,却仍需要继续检查相关处理路径。它们与 CVE-2026-96951 不是同一个漏洞,也不能据此推断攻击者或根因相同;更适合作为一个管理教训:安装补丁后继续关注厂商后续公告,并验证更新状态,而不是把“打过一次补丁”当成永久安全证明。
常见问题
普通员工需要自己判断电脑是否中招吗?
不需要独自判断。不要打开可疑文件,记录来源并及时上报 IT;由负责人员根据设备版本、更新状态和日志进行核查。没有明显症状也不能证明系统已修复。
开启杀毒软件或 SmartScreen 就能替代更新吗?
不能。安全软件和声誉检查是纵深防护的一部分,但厂商已经提供适用的安全更新时,应按公告及时安装。不要把单一安全功能当成漏洞补丁的替代品。
安装更新后还需要做什么?
确认更新安装成功、设备已完成必要重启,并覆盖远程及长期离线设备;随后持续关注微软公告和组织的终端告警。若设备曾打开相关可疑文件,还应按事件响应流程检查,而不能仅凭安装补丁就认定此前没有发生入侵。
结语:把“及时修补”落到每一台设备
CVE-2026-96951 的重点不在于记住一个编号,而在于看清下载来源保护失效时,用户判断和终端管理会受到什么影响。企业应先确认哪些设备受影响、哪些设备尚未更新,再验证修复是否真正部署到位,并为无法立即更新的设备设定明确的临时风险控制和完成期限。
DELine 可协助企业梳理 Windows 终端与更新管理现状,完善终端安全、补丁部署和事件响应流程。欢迎通过 DELine 联系页面 沟通需求,或访问 DELine 官网 了解服务。