制冷系统联网后,温度控制也成了网络安全问题
制冷设备过去常被当作机房、超市或冷库里的“机器”,网络安全讨论往往先想到服务器、终端和业务数据。但一旦控制器接入远程管理平台,温度设定、除霜周期、设备告警和运行状态就可能受到网络账户、固件和连接路径的影响。攻击者未必需要窃取数据;如果能改变制冷参数,损失可能直接体现在食品、药品、设备和业务连续性上。
2026年11月5日,美国网络安全和基础设施安全局(CISA)、联邦调查局(FBI)、卫生与公众服务部、农业部及交通部联合发布制冷与冷链监控系统安全提示,称正在关注全球针对工业制冷和冷链监控系统的恶意网络活动。提示指出,未修补或可从互联网访问的电子温度控制器、商用制冷控制器可能遭利用;攻击者可能利用身份验证绕过、任意代码注入或薄弱配置远程改变设置,造成温度异常、库存损失、设备危险,或使运营者失去对实时温度的可见性。CISA公告与联合事实表建议相关运营者立即检查远程访问和设备更新。
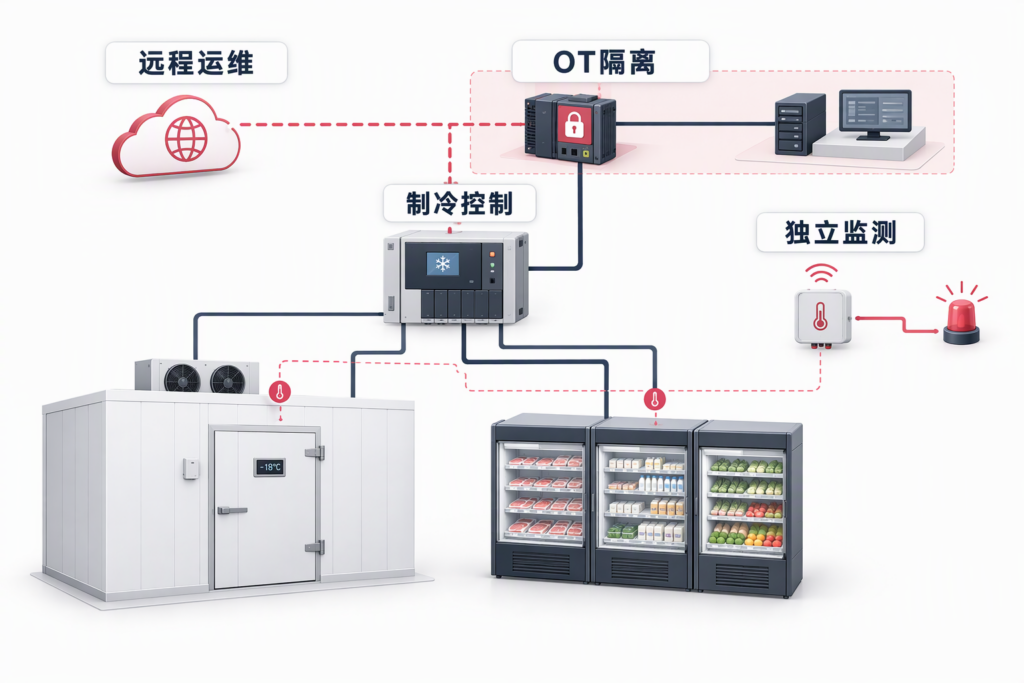
先分清两类“联网冰箱”
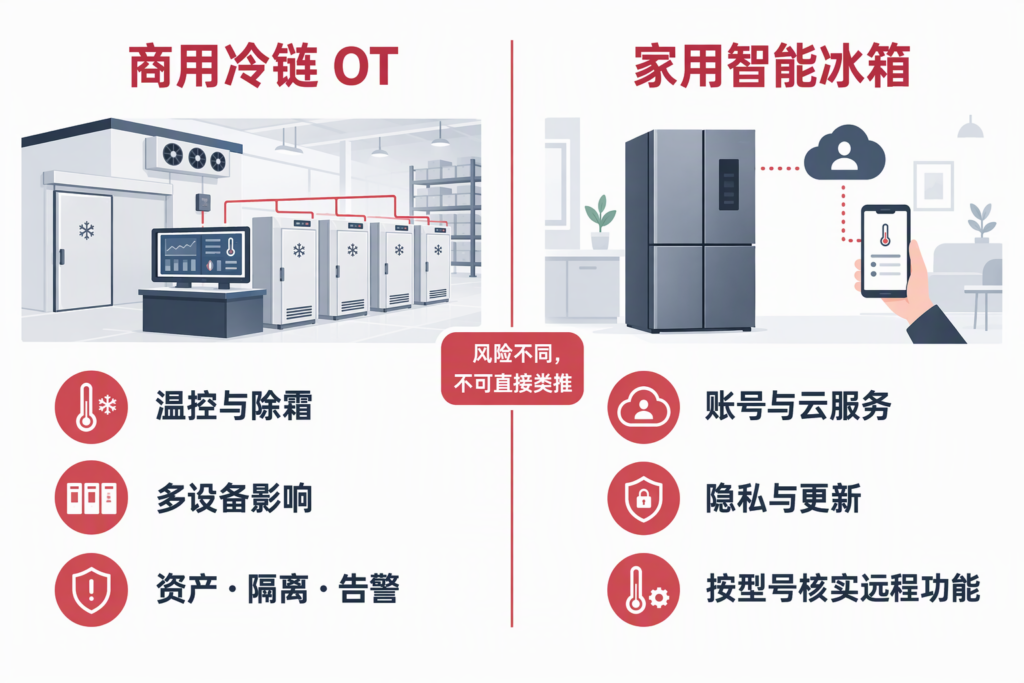
新闻标题里的“冰箱”容易让人联想到家庭厨房中的智能冰箱,但此次警示重点是工业制冷、商用制冷和冷链监控系统。两类设备都可能连入网络,却不应混为一谈。
| 场景 | 常见组成 | 主要安全影响 | 风险判断重点 |
|---|---|---|---|
| 商超、冷库、食品加工、医药冷链 | 温度控制器、现场控制器、传感器、网关、远程运维或云平台 | 温度或除霜参数被改变、监测失明、货损、停运;医药场景还涉及产品质量与患者安全 | 设备公网暴露、维护账号、固件支持状态、OT隔离、独立温度告警 |
| 家用智能冰箱 | 冰箱联网模块、手机App、厂商云服务、家庭路由器 | 账号或数据风险为主;具备远程温控功能的型号还需关注未经授权的设置变更 | App与云账号保护、固件更新周期、远程功能、家庭网络分区、数据收集范围 |
家用智能冰箱的具体能力因品牌、型号和固件而异。不能仅凭“支持联网”就推断设备可以被远程控制压缩机或除霜,也不能把商用控制器的漏洞直接套用到家用产品。相反,商用制冷系统往往连接更大的业务流程,单个管理控制器可能关联多台冷柜、多个库区或多处运营设施,因此需要优先按运营技术(OT)和业务连续性资产进行盘点。
近期事件说明了什么,又没有说明什么
新华社报道,2026年10月法国多家超市制冷系统遭网络攻击,设备温度异常升高,造成生鲜及冷冻商品损失;报道称攻击者利用自动除霜功能并修改温度设置。新华社报道将相关系统指向丹麦厂商Danfoss的制冷控制系统。随后,新华社又报道欧洲其他国家超市出现类似制冷异常。报道
法国CERT-FR发布的安全警报称,发现多起针对制冷设施远程控制器的入侵,列出的产品系列包括Danfoss AK-SM、AK-SC,以及Copeland XWEB、Dixell XWEB。CERT-FR警报没有公开确认具体攻击者,也没有指出哪一个CVE就是这些事件的入侵路径。另一起法国血液机构冷藏设施事件中,新华社报道监控系统发出告警,工作人员及时处置,未造成血液制品损失;报道同时指出,没有证据证明该事件与先前超市事件有关。新华社相关报道
制冷控制器确实存在需要认真管理的已知漏洞。例如,CISA在2025年发布的Danfoss AK-SM 8xxA系列公告记录了身份验证和命令注入等问题,并列明了受影响版本及修复建议;2026年Copeland XWEB/XWEB Pro公告也记录了认证绕过、拒绝服务、内存破坏和任意代码执行等漏洞。Danfoss公告、Copeland公告。这些漏洞公告证明相关产品和版本存在安全问题,但不证明这些漏洞就是近期攻击使用的手段。把安全研究与事件归因混为一谈,会高估证据,也会误导整改重点。
国内风险:商用冷链值得优先排查,家用冰箱应按具体型号评估
国内冷链行业近年来的政策方向包括数字化建设。国务院办公厅印发的“十四五”冷链物流发展规划提出,推动物联网、5G、云计算等技术在冷链领域应用,发展温度监控、智慧仓储、运输调度和全程追溯。规划原文说明联网监测和数字化运营是行业发展方向,但它并未提供国内制冷控制器的公网暴露率、漏洞数量或攻击发生率。因此,不能据此断言国内设备普遍不安全。
对国内商超和冷库的具体风险,2026年11月《环球时报》引述奇安信专家称,商用制冷系统通常由本地控制器连接云端或远程管理平台,部分温控设备可能暴露在公网;专家建议盘点设备、关闭不必要的远程访问、加强账号与补丁管理,并设置独立温度告警。报道与专家意见。这是一项值得运营者核查的行业警示,不是全国代表性测量结果;目前公开资料不足以量化国内暴露规模。
家用智能冰箱的风险面则更多落在产品生命周期和家庭账户上。国家高端智能化家用电器创新中心等机构发布的《中国智能家电信息安全发展白皮书2.0》讨论了智能家电在设备、通信、应用平台和数据保护等方面的安全挑战,并汇总了相关标准与检测方向。白皮书属于行业层面的分析,并非针对所有冰箱品牌、型号的漏洞普查。它支持的是“智能家电需要全链路安全治理”这一判断,不支持“国产智能冰箱普遍可被远程入侵”这样的结论。
本轮公开检索没有找到可核验的、与欧洲超市事件规模相当的国内家用智能冰箱大规模攻击案例,也没有证据把CISA公告所列Danfoss或Copeland商用控制器漏洞对应到国产家用冰箱。没有检索到公开案例不等于风险不存在;更准确的结论是:商用冷链OT的暴露面、供应商远程运维和设备生命周期值得立即排查,家用产品则需要基于具体型号、云服务和更新支持情况评估。
商用制冷系统的控制链,哪些地方容易失守
一套典型的远程运维环境可能包括现场温度传感器、制冷控制器、网关或上位管理平台、供应商远程维护通道和企业网络。联网运维提升了跨门店管理效率,也引入新的信任路径:维护账号可能具有改参数的权限;控制器可能长期不更新;告警和温度记录可能与控制功能集中在同一系统;承包商、门店和总部之间的责任边界可能不清楚。
安全检查不能只问“设备有没有防火墙”,还要问:谁能更改温度和除霜设定?设备是否直接暴露在公网?供应商远程接入是否有时限、审批和操作留痕?温度异常告警是否独立于同一控制器?旧设备停止支持后如何隔离或替换?这些问题决定攻击者能否从远程入口一路影响现场运行,也决定异常能否及时被发现。
落到实施层面,运营者可以先把工作分成四组可验证的控制:资产与版本盘点、远程入口治理、OT隔离与更新、独立温度监测。
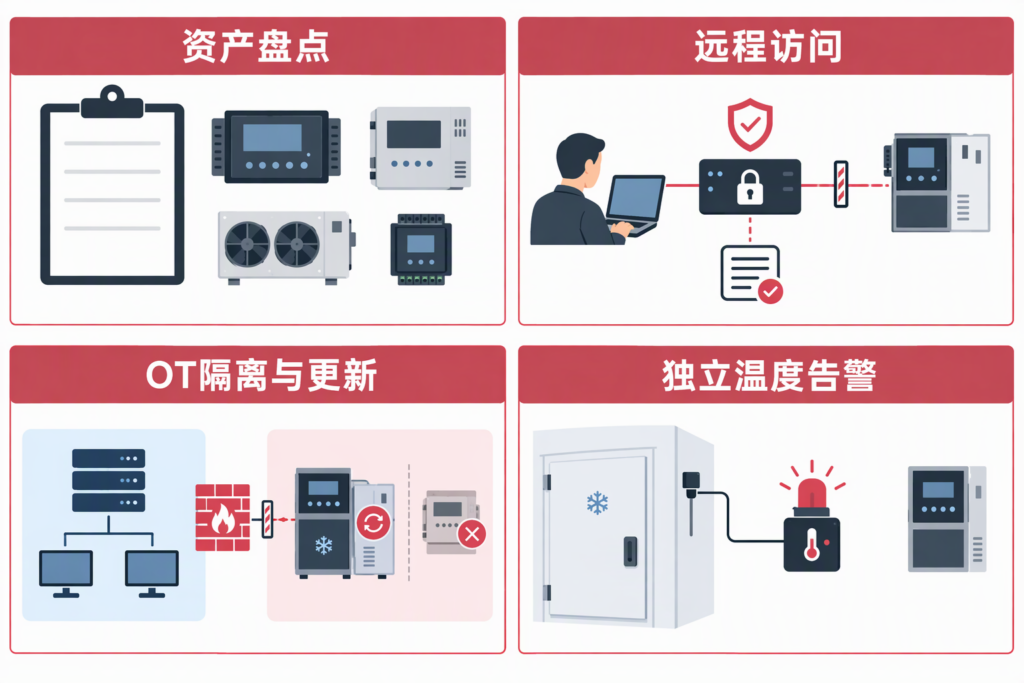
国内运营者可先落实的六项控制
1. 建立制冷资产清单。记录门店、冷库和运输环节的控制器型号、固件版本、互联网可达性、运维方、负责人、关联设备和厂商支持状态。将温度控制器、网关、远程维护平台及账号一并纳入资产管理,而不是只登记服务器和办公终端。
2. 撤下不必要的公网入口。管理界面不应直接暴露互联网。确需远程维护时,通过受控VPN、防火墙或跳板机等集中入口,限制来源地址和目标设备,采用多因素认证,并按工单临时授权、到期回收。供应商账号应区分个人身份,避免多人共用长期有效的管理员密码。
3. 划分OT与办公网络边界。把制冷控制系统放入专用网络区域,只开放业务必需的通信路径。远程运维入口与控制器之间设置最小访问策略,限制从办公终端、访客网络或普通物联网设备横向访问OT。
4. 管理固件和设备生命周期。确认厂商安全公告、当前固件、升级兼容性和维护窗口。对停止支持、无法修补的旧设备,优先移除公网访问并加强网络隔离,同时制定替换计划;不能把“设备还在运行”当作“设备仍受支持”。
5. 设置独立监测与物理安全边界。除控制器自身告警外,考虑使用独立温度探头或监测平台交叉核验;对温度越界、异常除霜、非工作时间登录、设定值突然变化等情况及时通知责任人。为设备设定合理的温度范围和告警阈值,并核对阈值是否能被单一远程账号轻易取消。
6. 准备人工接管与事件处置。明确发生温度异常、控制器失联或疑似入侵时的联系人、现场巡检、货品隔离与转移流程。保留控制器配置备份、登录记录、网络流量和工单信息;按食品、药品或医疗相关要求评估产品处置,防止仅凭单一系统显示就判定库存安全。
这些建议与CISA联合事实表中的公网暴露控制、OT隔离、凭据安全、固件更新、访问白名单、日志监测和安全设定值等方向一致。企业应结合设备型号、生产安全、食品与药品质量要求及厂商指导实施,不应在未评估工艺影响的情况下直接断网、改参数或重启控制器。
家庭用户和家电厂商关注点不同
家庭用户可以先检查手机App账户是否使用独立密码、是否支持多因素认证;查看冰箱与App是否仍受厂商安全更新支持;关闭不必要的远程控制、共享账号和家庭自动化联动;不要通过路由器端口映射把管理界面暴露到公网。更换或转卖设备前,退出账户并按说明清除配网和个人数据。
厂商侧则需要在设备设计和运营中明确安全更新周期、漏洞披露和修复机制、远程管理授权、账号恢复流程及数据收集范围。白皮书列出的智能家电通用安全要求与测评方向,可作为产品安全建设参考,但具体产品仍要按现行适用标准、型号配置和实际功能开展验证。家庭冰箱的风险评估不应简单套用工业制冷控制器的整改清单。
把“冷链安全”从温度记录延伸到控制权治理
制冷系统的网络安全不只是保护数据,更是确保温度控制、监测告警和人工处置在异常情况下仍然可信。对商超、冷库、食品加工和医药冷链运营者,优先事项是摸清设备、缩小远程入口、核查厂商支持状态,并验证异常温度能否被独立发现。对家庭智能冰箱用户,重点是账号、App、云服务和设备更新生命周期。
DELine 可协助企业梳理制冷与冷链资产、检查远程运维及网络分区、评估OT设备生命周期和监测告警流程,并结合现有IT环境设计分阶段整改方案。了解企业网络安全与持续运维服务,可访问 DELine 官网 或通过 联系我们 与团队沟通。
本文为技术与管理层面的风险分析,不构成针对具体设备型号的漏洞通报或法律意见。整改前应核对资产型号、固件版本、厂商公告及现场工艺要求。
参考来源
- FBI、CISA等机构:工业制冷与冷链监控系统安全联合事实表
- CISA:Danfoss AK-SM 8xxA Series漏洞公告 ICSA-25-140-03
- CISA:Copeland XWEB与XWEB Pro漏洞公告 ICSA-26-057-10
- CERT-FR:制冷设施远程控制器安全事件警报 CERTFR-2026-ALE-012
- 新华社:法国数百家超市制冷系统遭网络攻击
- 新华社:欧洲多国超市制冷设备遭网络攻击
- 新华社:法国血液机构冷藏设施遭网络攻击,监控报警后未造成血液制品损失
- 国务院办公厅:“十四五”冷链物流发展规划
- 国家高端智能化家用电器创新中心等:《中国智能家电信息安全发展白皮书2.0》
- 《环球时报》:欧洲多国超市冷链遭破坏,专家提示国内温控设备公网暴露风险
- SC Media:FBI、CISA警告针对制冷系统的网络攻击