SSL VPN 替代方案怎么选?企业远程访问迁移的评估与实施指南
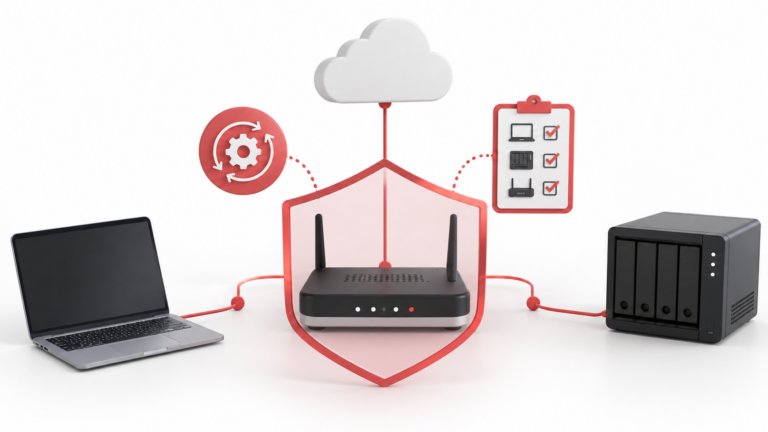
远程办公已成为日常,不少企业仍通过 SSL VPN 让员工从互联网接入内网。这个模式并非今天才突然变得不安全,但企业的业务边界、终端类型和攻击环境都变了:云应用更多,人员和设备更加分散,而一个长期对公网开放、又能连接内网资源的远程访问入口,必须持续修补、严密配置并严格限制权限。
FortiGate 的调整让这个问题受到更多关注:从 FortiOS 7.6.3 开始,SSL VPN 隧道模式被 IPsec VPN 取代,原有配置不会自动迁移,升级前需要按官方指南完成迁移。Fortinet 的文档把它描述为从专有 SSL VPN 隧道模式转向标准化的 IPsec VPN,并说明 IPsec 可配置使用 TCP 443。官方发布说明确认了功能变更和迁移要求,但没有明确宣称“因为 SSL/TLS 协议有漏洞才取消”。
FortiGate 的变化说明了什么?先区分协议与实现
“SSL VPN 有漏洞”这句话需要说得更精确。SSL/TLS 是保护通信的协议;实际对外提供 SSL VPN 服务的产品,还包含处理网络请求、认证、会话和隧道的设备软件。历史上出现的许多严重问题,是某个厂商产品或 VPN 服务组件的实现漏洞,不足以证明 SSL/TLS 协议本身不安全。IPsec 也需要正确实现、及时修补和安全配置,并非换了协议就万事大吉。
Fortinet 自身曾披露过与 SSL VPN 相关的严重实现漏洞。其 2024 年 2 月的 PSIRT 通告(CVE-2024-21762)描述了 FortiOS/FortiProxy 中的越界写漏洞:远程、未认证攻击者可通过特制 HTTP 请求执行任意代码或命令;通告建议的临时缓解方式是禁用 SSL VPN,并注明该问题“可能正在野外被利用”。这是一个具体产品实现的安全事件,不是“TLS 协议天然有缺陷”的证据;但它说明公网入口中的解析与处理代码若出现漏洞,攻击者可能在用户登录前就尝试利用。
因此,FortiGate 隧道模式改用 IPsec,可以作为厂商调整产品路线、推动迁移的事实案例;不能仅凭公开发布说明断言它的官方决定就是由协议漏洞直接导致。更适合企业决策的背景是:公网远程接入设备长期处于攻击面上,历史上不同厂商都发生过漏洞被利用的事件;当业务只需访问某几个应用,却给远程用户一条较宽的网络通道时,设备或账号失守还可能扩大到内网其他资源。
企业现在为什么重新评估 SSL VPN?风险具体在哪里
第一,公网网关可能成为初始入侵入口。 为保证员工随时连接,远程接入服务通常必须从外部可达。服务端软件、管理接口和协议解析器都需要及时升级与持续监控;漏装补丁、暴露不必要的管理服务或遗留旧配置,会给攻击者留下可探测的入口。CISA 与合作机构的《Modern Approaches to Network Access Security》汇总了 VPN 相关已知遭利用漏洞造成受害网络广泛访问的案例,同时明确指出,并非所有 VPN 都不安全,安全风险还与产品、配置和运维有关。
第二,凭据有效不等于访问请求可信。 如果仅凭账号密码,或 MFA 覆盖不足,钓鱼和凭据重用可能让攻击者冒用合法账号。即使启用了 MFA,也还要考虑终端是否受管、是否满足安全基线,以及异常登录和高风险行为能否触发限制。CISA 的企业 VPN 安全建议强调 MFA、修补和监控;这些措施对仍在使用 VPN 的企业同样适用。
第三,隧道的访问范围可能超过岗位所需。 SSL VPN 隧道常以网络连接为基础。如果策略允许用户访问较大网段,而不是只开放其工作需要的资源,那么受感染的设备或被盗账号可能进一步探测其他可达主机。是否真的能够横向移动,取决于网络分区、访问控制和终端防护等具体配置,不是每个 VPN 都必然“进门就能横着走”。
第四,远程访问与运维复杂度容易累积。 多套身份源、不同终端、临时例外、旧版本客户端和长期未清理的访问规则,会使权限审计和补丁管理变得困难。企业需要关注的不只是隧道是否加密,还包括谁被授权、能够访问哪些应用、规则多久复核一次,以及漏洞出现后多快可以修补或隔离。
结论不是“所有 SSL VPN 都必须立即下线”。如果业务确实需要网络级访问,可以继续使用受支持、及时修补、启用强认证并完成网络分区和日志监控的 VPN。若大多数远程用户只需访问特定应用,则应评估更细粒度的访问方式。迁移的目标是让访问权限与业务需要相匹配,并减少入口失守后的影响范围,而不是单纯追逐新技术名称。
SSL VPN 替代方案有哪些
方案一:继续使用 VPN,但把边界收紧
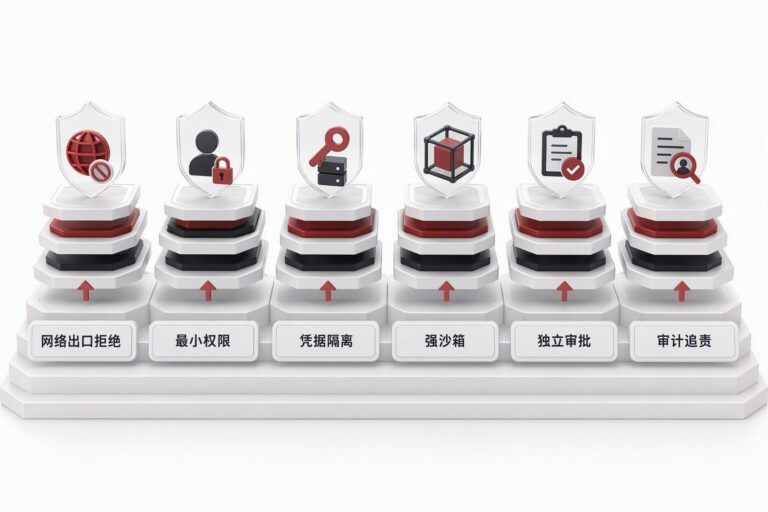
对应用仍集中在本地数据中心、网络访问确有需要的企业,VPN 不一定要立即替换。可以先启用强多因素认证,收紧可访问网段与端口,按用户和角色拆分访问策略,对管理面限制来源并及时更新设备固件;再配合终端合规检查、网络分区、特权账号管理和集中日志监控,降低凭据失窃或终端失陷后的影响范围。
这种方式通常有利于平稳过渡,但需要持续维护规则,也要防止“临时放通”逐渐变成长期过宽权限。VPN 的网络层访问能力是否仍符合业务需要,应以实际资源清单和风险评估为依据。
方案二:按应用提供 ZTNA 接入
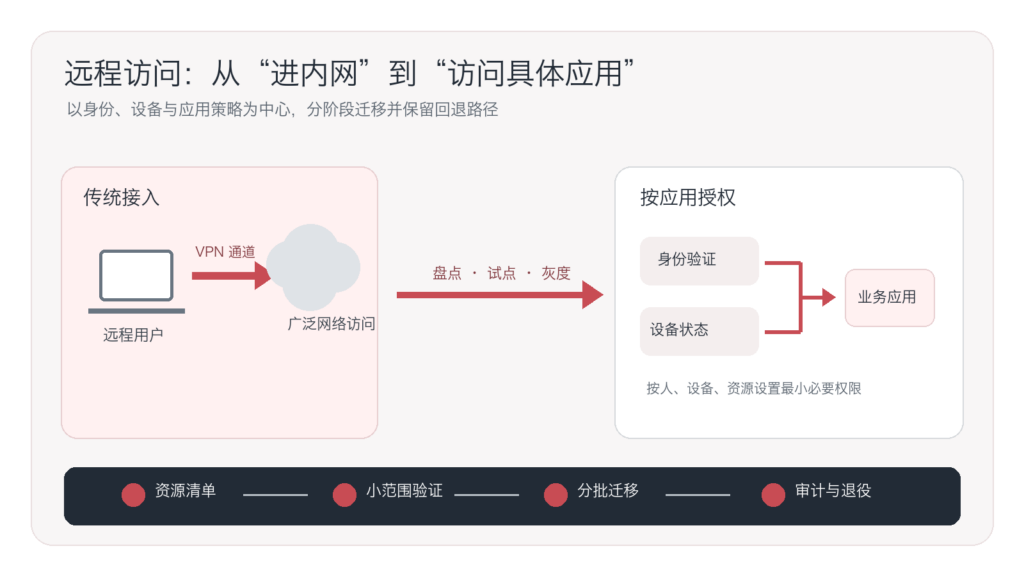
零信任网络访问(ZTNA)通常围绕具体应用建立访问策略,而非简单地把远程设备接入整个内网。常见评估因素包括身份来源、多因素认证、终端状态、用户组与应用之间的授权关系、会话日志、部署位置、故障切换以及对旧应用的兼容性。
这不代表 ZTNA 一定能“持续检查一切”或“隐藏所有端口”。具体能力取决于产品架构、部署模式和策略配置。选型时要请供应商演示真实的用户、设备和应用访问流程,并验证策略拒绝、日志留存、异常撤权和故障处理,而不是仅凭概念图判断。
方案三:使用 SASE 或云交付的安全访问服务
当员工、分支和业务系统分布在多个地区,且企业还需要统一处理互联网访问、云应用访问和远程接入时,可以评估 SASE 等云交付服务。需要同时核实网络路径、数据驻留、身份集成、服务可用性、跨区域访问体验、合同中的支持边界和退出机制。云服务并不会自动消除本地网络、身份治理或应用兼容问题。
三类方案也可以在一段时间内共存。重点不是追求“全员同一天切换”,而是按应用特征和风险安排迁移顺序。
选择替代方案前,先完成五项盘点
一,建立资源清单。 列出通过 SSL VPN 发布的系统、地址、协议、端口、业务负责人、数据敏感度和访问时段。区分浏览器应用、客户端应用、运维通道以及需要广泛网络互通的特殊场景。
二,整理用户与身份源。 核对员工、外包人员、合作伙伴和管理员的账号来源,梳理入职、调岗、离职和临时授权流程。确认目录服务、身份提供方和多因素认证机制是否能与候选方案集成,并确保离职或风险账号可以及时撤权。
三,摸清终端现状。 统计 Windows、macOS、移动设备及国产操作系统等终端类型和版本,记录是否受统一管理、是否满足磁盘加密和安全基线要求。让候选供应商在真实终端上验证客户端安装、升级、认证、网络切换和卸载流程。
四,核实容量与连续性。 依据并发用户、访问峰值、应用响应时间、分支链路和灾备要求评估资源。测试控制面或网关不可用时的行为:已有会话如何处理、用户如何获知故障、应急访问由谁审批,以及如何回退。
五,确认审计与运维责任。 明确日志字段、保存周期、告警接收人、策略审批人、补丁窗口和供应商支持流程。把这些要求写进验收标准和服务协议,避免上线后才发现日志不能进入既有监控平台。
推荐的迁移顺序:先验证,再扩大范围
阶段一:基线与分级。 记录当前登录、访问规则、设备类型、业务依赖和运维流程,为每个应用标注业务重要性与访问敏感度。先挑选一个依赖关系清楚、用户范围可控的应用作为试点。
阶段二:并行试点。 在不关闭现有入口的前提下,为试点人群配置新访问路径。选择 IT 人员和一个业务部门,验证正常访问、非合规设备、身份异常、跨网络切换、日志追踪与支持工单。试点期间明确哪条路径是正式路径,避免用户在多个入口间混用造成审计盲区。
阶段三:按应用和人群分批迁移。 根据试点结果逐步增加部门和应用。每批上线前确认负责人、沟通方式、回退条件和服务台知识库;监测登录失败率、工单类型、应用响应与策略命中情况。对于不能直接适配新模式的遗留应用,单独设计隔离或过渡措施,不要用全网放通来掩盖兼容问题。
阶段四:收敛旧规则并退役入口。 只有当目标用户和关键业务完成验证、应急访问方案经过演练、日志和权限审计正常后,才逐步关闭旧的 SSL VPN 规则与公网入口。回收过期账号、删除临时策略,并更新网络图、运维手册和灾备文档。
Fortinet 的官方配置文档展示了从 SSL VPN 迁移到 ZTNA 的一种实践路径:复用部分身份和网络对象,配置应用访问策略,测试完成后再迁移用户并停用旧接入。这是特定产品和架构下的操作示例,不应当直接视为所有企业都适用的通用步骤;它至少说明迁移可以分阶段执行,而不是简单换一台设备。
选型时用验收场景代替口号
建议准备一组统一的演示与测试场景:普通员工只能访问获批应用;离职账号立即失去权限;不符合终端基线的设备被限制或进入修复流程;管理员的高权限访问需单独审批并留下记录;应用或网关故障时能够按预案恢复;审计人员可以追溯某个用户在指定时间访问了哪些资源。
同时核对方案对遗留协议、非浏览器应用、移动端、异地分支和第三方协作的支持。比较总体成本时,把身份平台、终端管理、网络改造、日志集成、培训、并行运行和后续运维都纳入,而不只比较设备或订阅价格。
结语:迁移目标是更清楚的访问边界
SSL VPN 替代方案的核心,不是追逐某个新名词,而是让远程访问权限能对应到真实的人、可信的设备和明确的业务资源,并让例外、审计与回退都有据可查。企业可以从资源清单和权限复核开始,再根据应用形态评估 VPN 加固、ZTNA 或 SASE 的组合路径。
DELine 可协助企业梳理远程接入现状、身份与终端要求、网络分区和迁移实施计划,并结合现有 IT 环境设计验证与分阶段切换方案。欢迎访问 DELine 官网 了解服务,或通过联系我们预约交流。
参考资料
- CISA:Zero Trust,https://www.cisa.gov/topics/cybersecurity-best-practices/zero-trust
- Fortinet PSIRT:FG-IR-24-015 / CVE-2024-21762,https://www.fortiguard.com/psirt/FG-IR-24-015
- Fortinet:FortiOS 7.6.3 SSL VPN 隧道模式替换为 IPsec VPN,https://docs2.fortinet.com/document/fortigate/7.6.3/fortios-release-notes/173430/ssl-vpn-tunnel-mode-replaced-with-ipsec-vpn
- Fortinet:SSL VPN 隧道模式迁移到 IPsec VPN,https://docs.fortinet.com/document/fortigate/7.6.0/new-features/155142/migration-from-ssl-vpn-tunnel-mode-to-ipsec-vpn-7-6-3
- CISA 等机构:《Modern Approaches to Network Access Security》(2024),https://www.cisa.gov/resources-tools/resources/modern-approaches-network-access-security
- CISA:Enterprise VPN Security,https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a
- Microsoft Learn:Zero Trust identity and device access configurations,https://learn.microsoft.com/en-us/security/zero-trust/zero-trust-identity-device-access-policies-overview
- Fortinet Documentation:Migrating from SSL VPN to ZTNA,https://docs.fortinet.com/document/fortigate/7.2.3/administration-guide/78050/migrating-from-ssl-vpn-to-ztna
- 来源文章(观点参考,未将其厂商停售日期及产品生命周期说法作为本文事实):https://mp.weixin.qq.com/s/31UER_NKZZylYM-NJj6xCg