AI驱动的供应链攻击:真正的风险不只是攻击自动化,而是第三方身份被信任
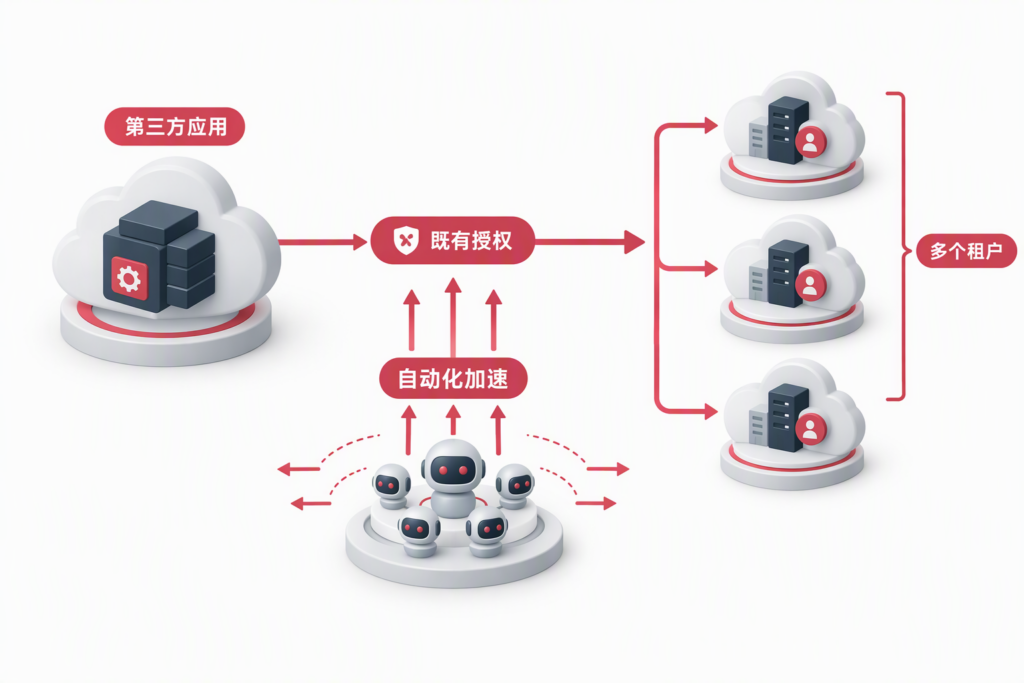
当第三方云服务的应用身份能够进入客户租户,攻击者就不必逐个突破每一家企业的边界。ConnectWise Cloud Backup 相关事件揭示了这一供应链风险;微软进一步指出,威胁组织 Storm-0940 使用名为 ARTEX 的多智能体渗透测试框架,加速对下游环境的侦察、密码喷洒和 OAuth 应用滥用。AI没有凭空创造这条入侵路径,却可能让攻击者更快、更广地利用已经存在的信任和权限。
这对企业的提醒很具体:不能只问“供应商有没有安全认证”,还要弄清第三方应用以什么身份、凭哪些权限进入自己的云环境;也不能只在事件发生后禁用一个应用,而要沿着凭据、授权、角色变更和后续资源访问检查是否留下持续访问通道。
事件脉络:从应用信任到下游租户
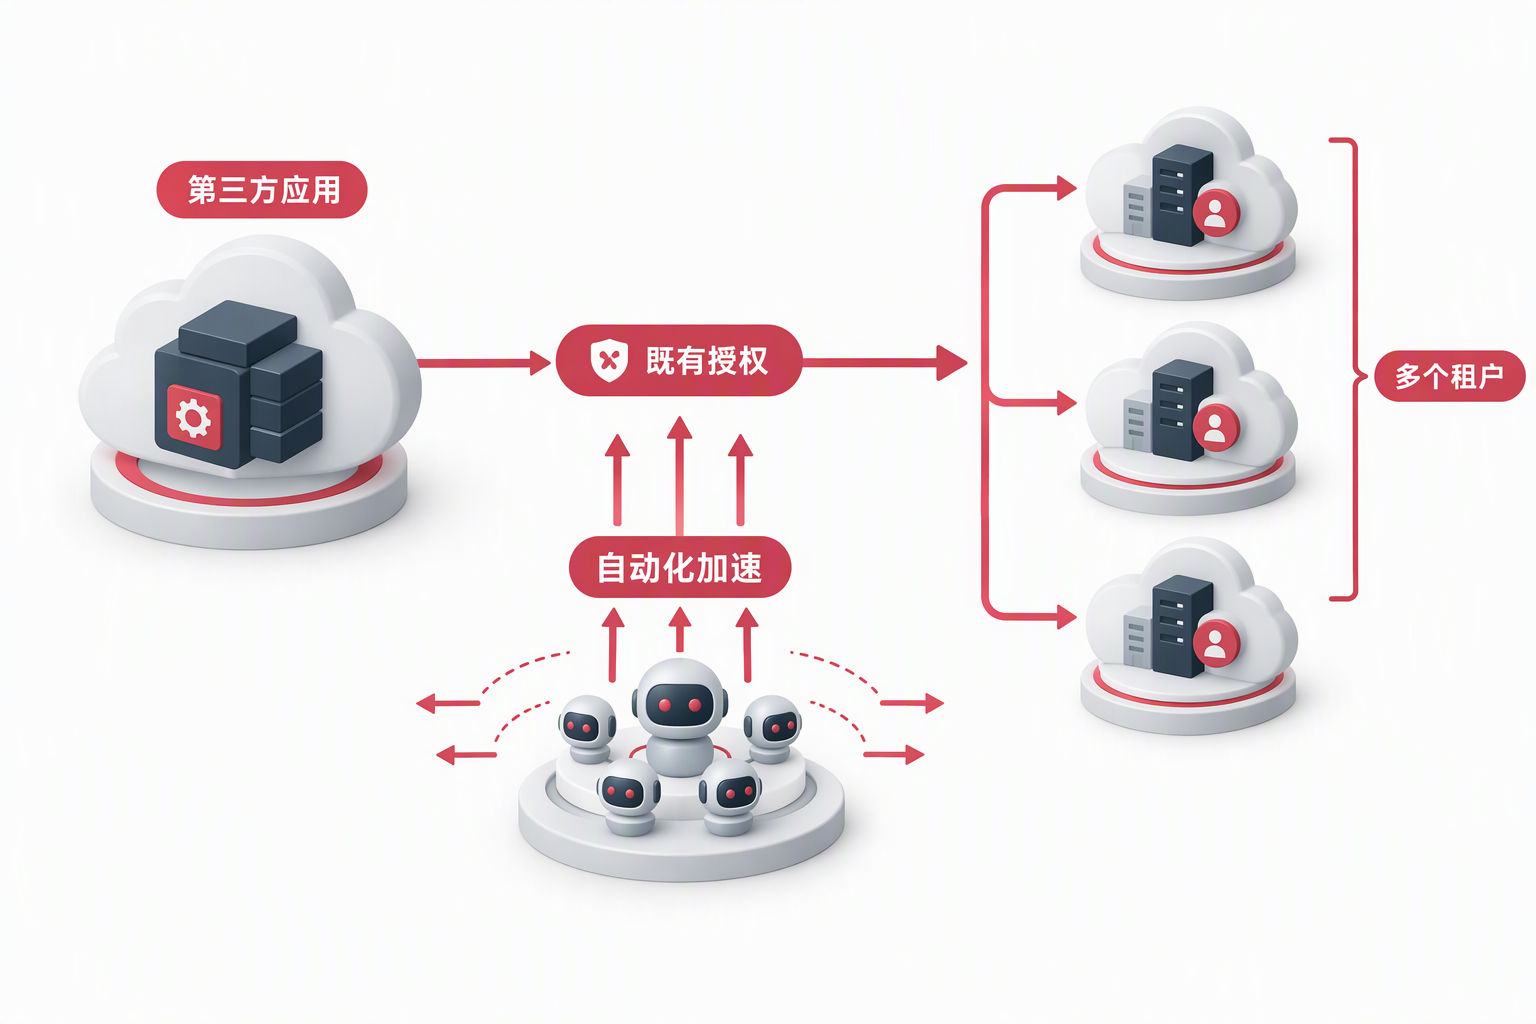
微软在 2026 年 10 月 21 日发布的威胁情报文章称,Storm-0940 至迟从 2026 年 9 月起使用 ARTEX 自动化攻击工作流,目标覆盖多个行业的数百家组织。微软评估,Storm-0940 对近期披露的 ConnectWise 多租户应用供应链入侵负有责任。ConnectWise 于 10 月 16 日公开报告未经授权访问客户租户,涉及多个 OAuth 应用身份。
微软描述的链条不是“AI直接攻破微软产品”。攻击者利用已受影响的第三方应用身份,在这些应用早已获准访问的 Microsoft 365 客户环境中认证,再借助自动化工具加快侦察和后续操作。微软明确表示,这一活动并非源于微软企业系统、产品或服务本身遭到入侵或存在漏洞。
| 阶段 | 已公开信息 | 企业应理解的边界 |
|---|---|---|
| 第三方应用身份受影响 | ConnectWise 公告披露多个 OAuth 应用身份遭未经授权使用 | 应检查自己租户里安装或曾授权的相关应用,而不只看当前是否仍在使用 |
| 自动化扩大侦察与认证尝试 | 微软称观察到对超过 2,250 个租户的活动,峰值超过每分钟 2,900 次登录尝试 | 这是活动规模与速度指标,不等同于所有租户均被攻陷 |
| 下游身份与权限操作 | 多个客户环境出现后续 Microsoft Graph 活动,包括侦察、应用凭据变更和权限相关操作 | 仅有应用存在或成功认证,不足以证明数据已被访问或外传,需结合审计证据判断 |
| 部分环境获得高权限 | 微软称若干攻击从初始瞄准到获得云基础设施特权访问不到三小时 | 响应窗口可能很短,但不意味着每个受影响环境都经历了同样结果 |
另一个容易被混淆的数字来自微软对 10 月 10 日至 14 日密码喷洒活动的观察:攻击基础设施针对八家组织的 327 个账户产生超过 151,000 次失败登录记录,峰值同样达到每分钟约 2,900 次。微软称这部分活动没有观察到成功认证、令牌签发、Graph 调用或目录变更。这组“失败尝试”与之后 ConnectWise 应用身份被用于下游访问的活动,应分别理解,不能把数字拼成一个未经证实的“成功入侵统计”。
AI改变的是速度和并行度,信任边界才是关键
ARTEX 被微软描述为可使用不同 AI 模型的开源渗透测试框架,由多个由大语言模型驱动的智能体协同执行工作流。微软观察到的作用包括加速扫描与侦察、密码喷洒以及 OAuth 应用滥用。安全业者也提醒,智能体能够并行推进多个攻击环节,减少过去需要人工逐步操作的时间。
但把这起事件简单概括成“AI黑客攻破云平台”会误导防守重点。关键条件仍是第三方应用凭据及其在客户租户中的权限与信任关系。AI把探测、尝试和后续动作压缩到更短时间,扩大可覆盖目标,却没有替代攻击者对身份材料和授权路径的利用。若非人类身份长期持有高权限、凭据变更缺少监测、第三方授权没有定期复核,自动化只是让既有弱点更快显现。
这也解释了为什么供应链风险不能只停留在合同审查或供应商问卷。一次集成可能跨越多个租户,应用权限也可能在业务上线后发生变化。企业需要把供应商风险管理延伸到运行时:持续掌握哪些服务主体在访问、授予了哪些权限、最近发生了什么变化,以及这些身份理论上能够触达哪些数据和管理操作。
发现问题时,先保全证据,再控制访问
微软建议受影响组织检查所有曾经安装或授权相关应用的 Microsoft 365 租户,并按应用程序 ID 搜索,而不是仅依赖易变的显示名称。建议范围包括当前集成和历史授权;同时应记录每个租户内对应服务主体的对象 ID,便于把应用身份与租户中的实际实体对应起来。
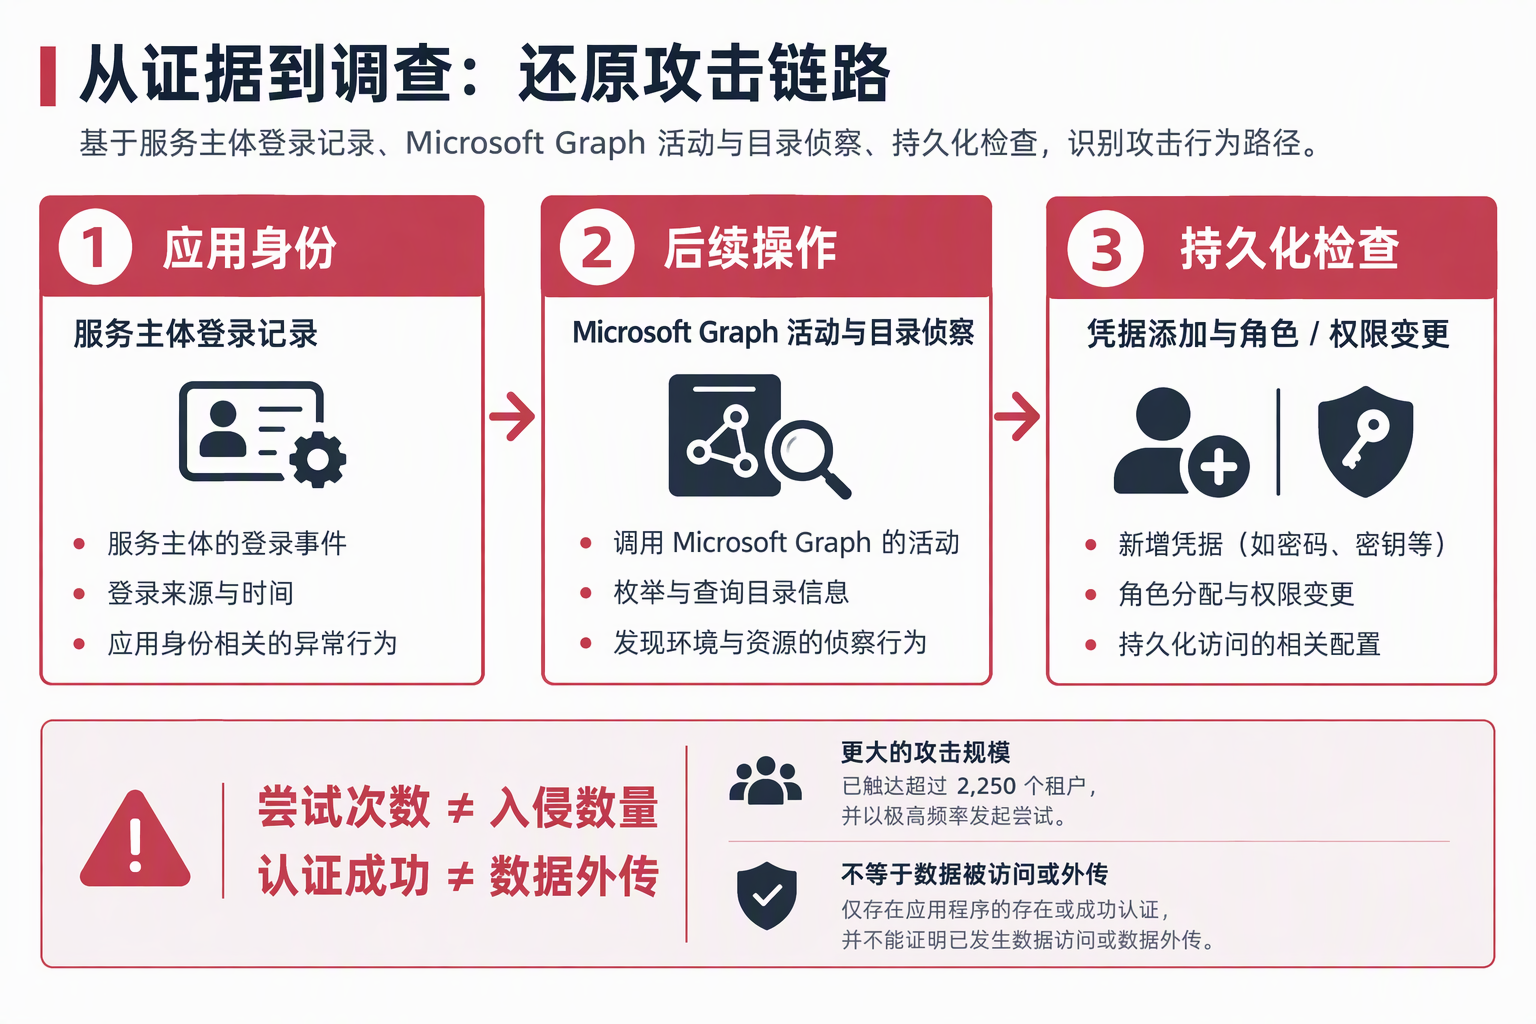
调查时可从以下证据链入手:
- 服务主体登录记录:分别审查成功与失败的应用身份登录,比较来源、时间、目标资源和正常业务基线。异常登录不能只按已公开的少数 IP 地址筛选。
- 应用与授权变化:检查新增或修改的应用凭据、所有者、权限同意、应用角色分配以及特权角色变化。特别关注服务主体是否出现不符合预期的自我授权或权限提升。
- Microsoft Graph 与资源访问:把认证事件与之后的 Graph 操作关联,查找目录枚举、凭据修改、组或角色变更,以及异常邮件、文件访问或下载。
- 时间范围与证据保全:微软建议至少回看 2026 年 10 月 15 日以来的活动;如日志可用,可把服务主体登录检查延伸至 10 月 1 日,并纳入更早的失败认证和流量异常。保存 Entra、Purview、SIEM 及已有 Graph 遥测,再由获授权的响应人员清理确认未授权的凭据、授权和身份。
处置顺序同样重要。微软建议在 ConnectWise 发布正式恢复说明前,保持受影响的应用连接禁用;不要把“立刻删除企业应用”当作第一步,以免丢失配置和调查线索。组织应依据当前供应商指导评估备份与恢复业务影响,在保留证据的前提下进行遏制和凭据轮换。具体处置须由有权限的事件响应负责人结合租户证据决定。
把供应商信任转成可审计的控制
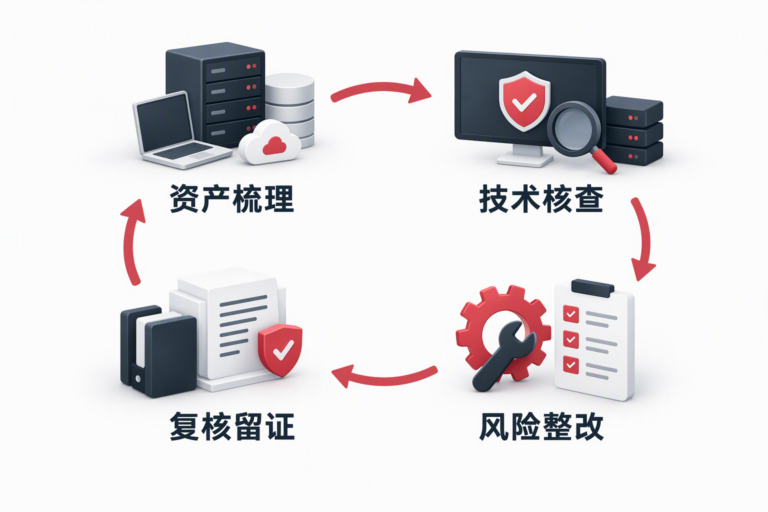
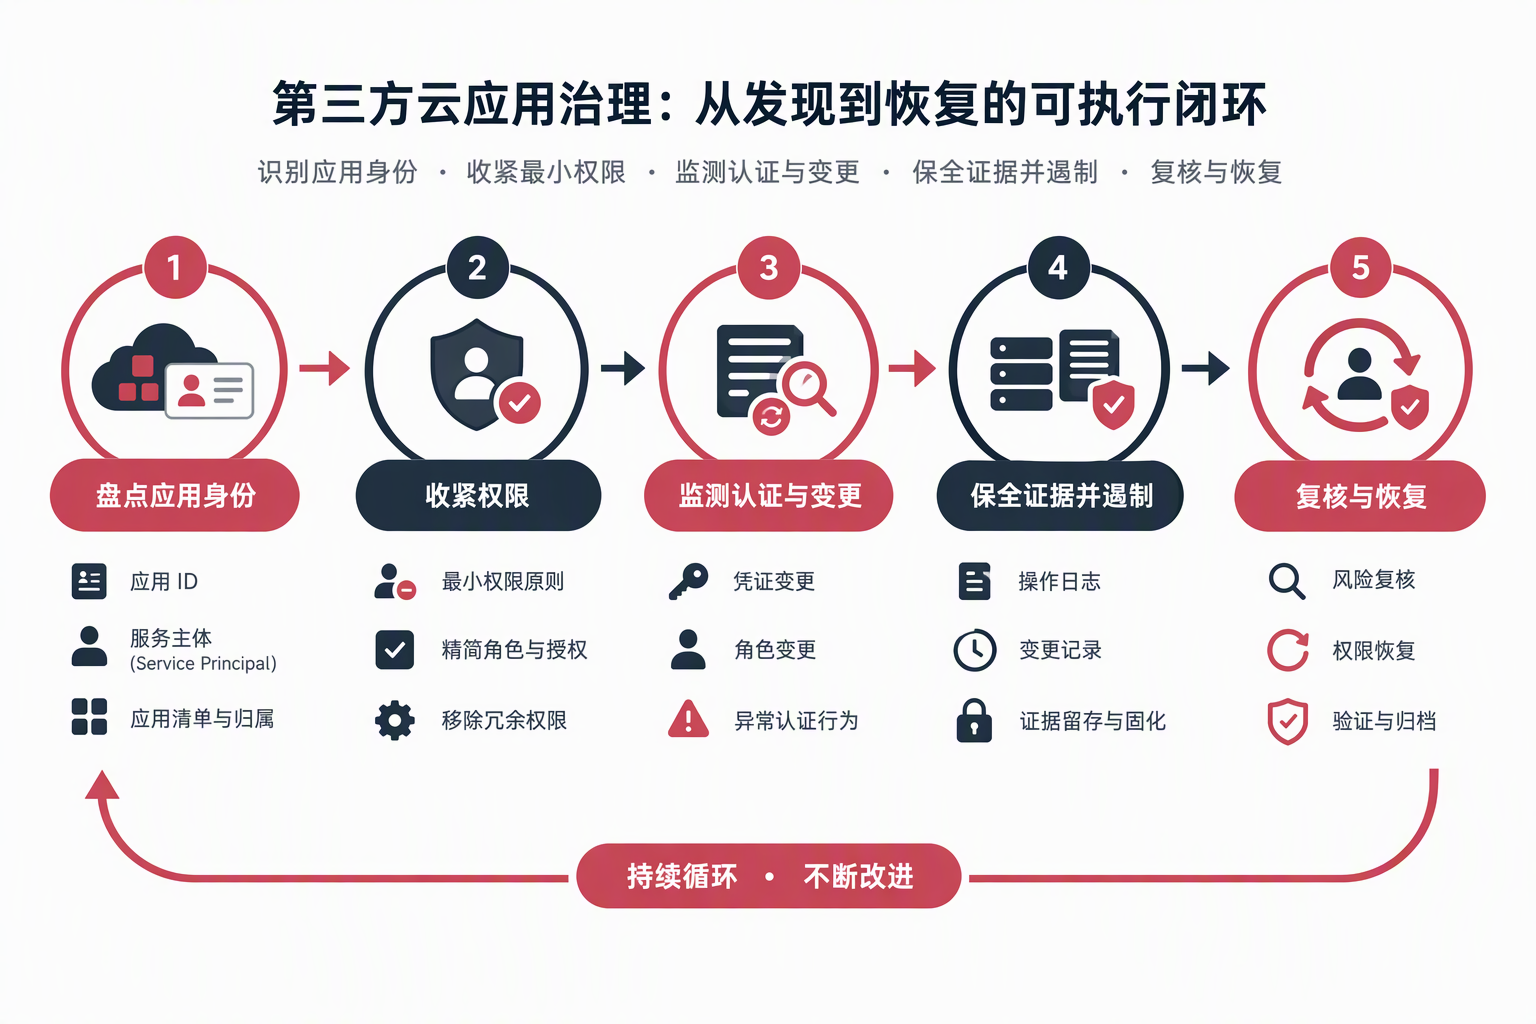
企业可以把这类事件转化为一组持续运行的控制,而不是一次性专项检查:
- 建立第三方应用台账:记录应用 ID、服务主体对象 ID、业务负责人、供应商、授权日期、权限范围、关联租户和停用流程;同时保留不再使用但仍可能有授权的历史集成。
- 按最小权限重新审视授权:核对应用权限是否与业务功能相称,避免为方便而授予长期、宽泛的高权限。对不再需要的授权设定明确撤销责任和审批路径。
- 监测非人类身份的生命周期:对凭据新增、轮换、异常认证、权限授予和服务主体所有者变化建立告警与复核流程。告警需要能找到实际责任人,并预先定义紧急处置权限。
- 将供应商事件纳入自身响应预案:明确如何快速盘点全部租户、保全日志、暂时禁用集成、评估业务连续性并恢复服务。供应商公告是调查输入,不能代替客户侧验证。
- 用演练验证响应时间:模拟第三方应用凭据疑似泄露时,团队能否在业务可接受的时间内定位相关身份、判断访问范围并安全撤销权限。
AI驱动的供应链攻击并不意味着所有企业都必然遭遇入侵,也不意味着使用 AI 的安全工具本身就是威胁。真正需要管理的是:攻击自动化之后,组织留给身份检测、权限核查和跨团队响应的时间变少了。企业若仍以年度问卷代替运行时治理,以“应用已获批准”代替持续审计,就可能无法及时发现信任关系何时被滥用。
对于同时依赖云服务、备份平台和第三方 SaaS 的组织,DELine 可协助梳理云身份与 OAuth 应用权限、设计第三方接入和最小权限治理、完善安全监测与事件响应流程,并结合现有 Microsoft 环境评估落地路径。欢迎访问 DELine 官网 或 联系 DELine 沟通企业安全与云身份治理需求。
参考来源
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise — Microsoft Security Blog,2026年10月21日。
- ConnectWise Cloud Backup incident advisory — ConnectWise 状态公告,2026年10月16日。
- AI pentesting tool Artex used in recent ConnectWise compromise — SC Media,Steve Zurier,2026年10月23日。